Start » Datenschutz

Datenschutz

Cybersecurity-Breach im Serverraum
4 Minuten gelesen

Cyberangriff auf Sicherheitssysteme von Palo Alto Networks: Forscher berichten von 25 kompromittierten Geräten und rund 19.000 öffentlich erreichbaren Firewalls.

Wenn ausgerechnet der Türsteher die Tür öffnet

Stellen Sie sich vor, Einbrecher überwinden nicht die Alarmanlage, sondern übernehmen den Sicherheitsdienst. Genau dieses Prinzip steckt hinter einer Cyberattacke, über die Sicherheitsforscher Ende Oktober 2026 berichteten.

Im Mittelpunkt stehen Firewalls des Herstellers Palo Alto Networks. Angreifer sollen mehrere Sicherheitslücken kombiniert haben, um 24 öffentlich erreichbare Firewalls und einen internen Managementserver zu kompromittieren und höchste Systemberechtigungen zu erlangen.

Was ist eine Firewall?

Eine Firewall ist ein digitaler Grenzbeamter. Sie kontrolliert den Datenverkehr zwischen Netzwerken und soll unerlaubte Zugriffe verhindern. Unternehmen und Behörden schützen damit Server, Kundendaten, Fernzugänge und interne Systeme. Doch eine Firewall muss selbst sicher sein.

Drei Sicherheitslücken, ein Angriff

Die beschriebene Kette kombiniert CVE-2026-109618 und CVE-2026-109619 mit der Linux-Kernel-Schwachstelle CVE-2026-46300. Über den Verwaltungsdienst konnten Angreifer zunächst Befehle ausführen und anschließend ihre Berechtigungen bis zur höchsten Systemebene, root, ausweiten. Das beweist nicht automatisch einen Datendiebstahl, bedeutet aber eine gravierende Überwindung der Sicherheitsgrenzen.

Warum die Attacke besonders gefährlich ist

Die Werkzeuge waren offenbar auf eine einheitliche technische Umgebung zugeschnitten, einschließlich des Verwaltungsdienstes appweb und PHP 8.0.30. Gerade bei Speicherfehlern entscheidet die konkrete Version häufig darüber, ob ein Angriff zuverlässig funktioniert. Dies war kein beliebiger Massenangriff auf unterschiedlichste PHP-Systeme.

Rund 19.000 Firewalls im Blick

Untersuchung Gemeldete Anzahl
Identifizierte öffentlich erreichbare PAN-OS-Firewalls ca. 19.000
Näher untersuchte erreichbare Geräte ca. 5.000
Ausgewählte Angriffsziele 240
Kompromittierte Firewalls 24
Weiterer interner Managementserver 1

Wichtig: 19.000 öffentlich erreichbare Geräte sind nicht gleichbedeutend mit 19.000 verwundbaren oder gehackten Systemen. Auch die 240 ausgewählten Ziele wurden nicht alle nachweislich kompromittiert.

Die Hintertür ins Firmennetz

Besonders brisant sind die berichteten Reverse-SSH-Tunnel. Dabei baut ein bereits kompromittiertes System eine Verbindung nach außen auf, über die weitere Zugriffe möglich werden können. Der Einbrecher muss nicht mehr durch die Haustür, wenn ein übernommenes Gerät ihm einen eigenen Zugang einrichtet. Die Firewall wird damit möglicherweise zum Ausgangspunkt für Angriffe auf interne Netze.

Und künstliche Intelligenz?

Die Forscher beschrieben Hinweise auf KI-gestützte Unterstützung bei Suche und Überprüfung möglicher Ziele, darunter die Systeme DeepSeek und Kimi. Daraus folgt nicht, dass KI die komplette Angriffskette selbstständig entwickelt oder ausgeführt hat. Bereits die Beschleunigung von Recherche und Auswertung kann jedoch die Arbeit von Angreifern erleichtern.

Was bedeutet das für Deutschland?

Auch deutsche Organisationen setzen professionelle Firewalls ein. Aus den vorliegenden Angaben lässt sich aber nicht zuverlässig ableiten, wie viele deutsche Einrichtungen betroffen waren. Entscheidend sind Softwareversion, Konfiguration, Erreichbarkeit der Verwaltungsschnittstellen und verfügbare Sicherheitskorrekturen. Gerade kleinere Unternehmen verlassen sich oft darauf, dass einmal installierte Schutztechnik dauerhaft funktioniert. Diese Annahme kann gefährlich werden.

Was Unternehmen und Behörden prüfen sollten

  1. Verwaltungszugänge absichern: Die Administrationsoberfläche sollte nicht unnötig öffentlich erreichbar sein.
  2. Updates prüfen: Herstellerhinweise und passende Sicherheitskorrekturen beachten.
  3. Verbindungen untersuchen: Ungewöhnliche ausgehende SSH-Verbindungen und verdächtige Verwaltungsaktivitäten analysieren.
  4. Mehrschichtig schützen: Segmentierung, Zugriffsbeschränkungen, Überwachung und Backups einsetzen.
  5. Vorfälle aufklären: Nach einer Kompromittierung reicht ein Update allein möglicherweise nicht aus; auch weitere Zugänge und seitliche Bewegungen müssen untersucht werden.

Die Illusion absoluter Sicherheit

Moderne Firewalls sind unverzichtbar, aber keine unfehlbaren Wächter. Je mehr Kontrollfunktionen ein Gerät bündelt, desto schwerer können die Folgen einer Übernahme wiegen. Wer eine Firewall kontrolliert, sitzt an einer besonders empfindlichen Stelle der IT-Infrastruktur.

Fazit: Wenn der Wächter selbst zum Risiko wird

Die gemeldete Angriffskampagne zeigt, wie mehrere Schwachstellen zu einer ernsthaften Bedrohung kombiniert werden können. Sie belegt keine flächendeckende Übernahme Tausender Firewalls, wohl aber praktische Kompromittierungen. Unternehmen und Behörden sollten dies zum Anlass nehmen, ihre Sicherheitsarchitektur zu überprüfen. Denn die teuerste Alarmanlage hilft wenig, wenn der Einbrecher den Schlüssel zum Kontrollraum besitzt.

Quellen

Hunt.io: Technische Untersuchung
Cyber Press: PHP2Shell-Angriff

Redaktioneller Hinweis: Die beschriebenen Kompromittierungen beruhen auf veröffentlichten Sicherheitsanalysen; die vollständige forensische Beweislage liegt der Redaktion nicht unabhängig vor.

#Cybersecurity #Hackerangriff #Firewall #PaloAltoNetworks #PANOS #PHP2Shell #ITSicherheit #Cyberkriminalität #Datensicherheit #Netzwerksicherheit #KünstlicheIntelligenz #Rabenspiegel


minority-report-artikelbild-800x533
8 Minuten gelesen

Ein Kommentar über Friedrich Dürrenmatt, die gefährliche Verlockung algorithmischer Vorhersagen und die Frage, ob wir unsere Freiheit eines Tages an Computerprogramme verlieren.

Dürrenmatts Warnung wird Wirklichkeit

„Was einmal gedacht wurde, kann nicht mehr zurückgenommen werden.“ Dieser Satz aus Friedrich Dürrenmatts Theaterstück „Die Physiker“ beschäftigt mich immer wieder. Als Dürrenmatt das Stück 1962 schrieb, war die Welt noch eine andere. Computer waren riesige Maschinen, künstliche Intelligenz ein junges Forschungsfeld, und die Vorstellung, dass eines Tages Maschinen über das Schicksal von Menschen mitentscheiden könnten, gehörte weitgehend in die Science-Fiction. Heute müssen wir feststellen: Dürrenmatts Gedanke ist aktueller denn je. Was der Mensch einmal erdacht hat, wird früher oder später irgendjemand ausprobieren. Nicht unbedingt, weil es vernünftig, notwendig oder moralisch vertretbar wäre. Sondern häufig schlicht deshalb, weil es technisch möglich geworden ist.

Willkommen in der Welt von Minority Report

Wer den Film „Minority Report“ aus dem Jahr 2002 kennt, erinnert sich an eine erschreckende Zukunftsvision: Menschen werden festgenommen, bevor sie überhaupt ein Verbrechen begangen haben, weil ein System behauptet, sie würden künftig eines begehen. Die Unschuldsvermutung wird auf den Kopf gestellt. Nicht mehr die Tat ist entscheidend, sondern die Prognose. Damals war das ein Hollywood-Thriller. Heute nähern wir uns zumindest einzelnen Elementen dieser Vorstellung auf beunruhigende Weise. Im US-Bundesstaat Michigan soll künstliche Intelligenz künftig helfen, das Risiko gewalttätigen Verhaltens von Gefängnisinsassen einzuschätzen. Die Justizvollzugsbehörde arbeitet mit der Technologieorganisation Recidiviz zusammen. Nach aktuellen Berichten soll im Dezember 2026 ein Pilotprojekt in mehreren Männergefängnissen beginnen. Die Software soll die Zuordnung zu unterschiedlichen Sicherheitsstufen unterstützen. Die Behörde erhofft sich eine um rund 30 Prozent genauere Einschätzung als mit bisherigen Verfahren. Dreißig Prozent genauer! Das klingt beeindruckend. Aber was bedeutet es? Welche Fehler werden verhindert? Wie viele Menschen werden weiterhin falsch eingeschätzt? Wer überprüft diese Zahlen unabhängig? Solange solche Fragen offen sind, bleibt die Zahl vor allem ein Versprechen.

Wenn aus Wahrscheinlichkeiten persönliche Schicksale werden

Zunächst klingt das Vorhaben vielleicht sogar vernünftig. Wenn eine Software helfen kann, Gewalt zwischen Gefangenen zu verhindern oder Justizvollzugsbedienstete besser zu schützen, weshalb sollte man sie nicht nutzen? Doch die entscheidende Frage lautet nicht, ob ein Computer statistische Zusammenhänge erkennen kann. Sie lautet: Was geschieht mit einem Menschen, wenn die Maschine sich irrt? Stellen wir uns einen Gefangenen vor, der seine Strafe verbüßt, sich ordentlich verhält und ernsthaft an seiner Resozialisierung arbeitet. Dann wertet eine Software seine Daten aus und kommt zu dem Ergebnis, er könnte künftig besonders gefährlich werden. Möglicherweise erhält er eine höhere Sicherheitsstufe, wird in einen strengeren Haftbereich verlegt oder verliert Zugang zu bestimmten Angeboten. Nicht weil er eine neue Gewalttat begangen hat. Sondern weil ein Algorithmus ein erhöhtes Risiko errechnet hat. Natürlich dürfen und müssen Gefängnisse Gefahren einschätzen. Aber zwischen einer nachvollziehbaren Entscheidung auf Grundlage konkreter Tatsachen und einer möglicherweise undurchsichtigen algorithmischen Prognose besteht ein erheblicher Unterschied. Vor allem dann, wenn die Software schleichend zur maßgeblichen Autorität wird.

Die Maschine hat immer recht? Ein gefährlicher Irrtum

Künstliche Intelligenz besitzt weder ein Gewissen noch Menschenkenntnis im eigentlichen Sinne. Sie verarbeitet Daten, erkennt Muster und berechnet Wahrscheinlichkeiten. Doch ausgerechnet diese Daten können voller Fehler, gesellschaftlicher Vorurteile und historischer Ungerechtigkeiten stecken. Das ist keine theoretische Befürchtung. Bereits 2016 untersuchte die amerikanische Rechercheplattform ProPublica das Risikobewertungssystem COMPAS. Die Journalisten stellten erhebliche Unterschiede bei fehlerhaften Prognosen fest. Schwarze Beschuldigte, die innerhalb des untersuchten Zeitraums nicht erneut straffällig wurden, waren deutlich häufiger fälschlicherweise als besonders rückfallgefährdet eingestuft worden als vergleichbare weiße Beschuldigte. Die Bewertung dieser Ergebnisse und die geeigneten Fairnessmaßstäbe wurden kontrovers diskutiert. Auch der amerikanische Rechnungshof GAO hat sich mit Verzerrungsrisiken bei dem anderen Risikobewertungssystem PATTERN befasst. Diese Systeme sind nicht identisch mit der neuen Software in Michigan. Trotzdem zeigen die Untersuchungen, wie problematisch es ist, aus historischen Daten scheinbar objektive Urteile über einzelne Menschen abzuleiten. Ein Algorithmus kann gesellschaftliche Ungerechtigkeiten nicht nur übernehmen, sondern ihnen den Anschein wissenschaftlicher Unfehlbarkeit verleihen. Genau darin liegt die Gefahr.

Heute Gefängnisse, morgen die gesamte Gesellschaft?

Die eigentliche Sorge reicht weit über amerikanische Haftanstalten hinaus. Wenn wir akzeptieren, dass Software Menschen anhand ihres vermuteten künftigen Verhaltens bewertet, wo ziehen wir dann die Grenze? Bei der Polizei? Bei Versicherungen? Bei der Kreditvergabe? Bei Bewerbungen? Bei staatlichen Sicherheitsüberprüfungen? Algorithmische Bewertungen existieren in verschiedenen Bereichen bereits, wenn auch mit unterschiedlichen Zielen und rechtlichen Grenzen. Der Gedanke, menschliches Verhalten immer umfassender berechnen zu können, besitzt eine gewaltige Anziehungskraft. Für Unternehmen verspricht er Effizienz, für Behörden schnellere Entscheidungen und für Sicherheitsapparate die Hoffnung, Gefahren zu erkennen, bevor sie entstehen. Aber eine Gesellschaft, die jeden Menschen zunehmend als berechenbares Risikoprofil betrachtet, verändert ihr Verhältnis zur Freiheit. Dann wird der Bürger nicht mehr nur danach beurteilt, was er getan hat, sondern womöglich immer stärker danach, was er statistisch gesehen tun könnte. Und irgendwann stellt sich die Frage, ob der Einzelne überhaupt noch eine faire Chance hat, sich gegen solche Zuschreibungen zu wehren.

Auch Deutschland ist von dieser Entwicklung nicht ausgenommen

Wer glaubt, solche Entwicklungen seien ausschließlich ein amerikanisches Problem, sollte sich die Diskussion um automatisierte Polizeidatenanalysen in Deutschland ansehen. Bereits 2023 erklärte das Bundesverfassungsgericht bestimmte gesetzliche Regelungen zur automatisierten Datenanalyse in Hessen und Hamburg für verfassungswidrig. Das Gericht beanstandete die unzureichende Begrenzung möglicher Grundrechtseingriffe. Auch die Europäische Union hat die Gefahren erkannt. Der europäische AI Act verbietet bestimmte Formen individueller Straftatenprognosen, die ausschließlich auf Persönlichkeitsprofilen oder persönlichen Merkmalen beruhen. Andere Systeme zur Unterstützung menschlicher Risikobewertungen können unter strengen Voraussetzungen zulässig sein. Das ist wichtig. Aber Gesetze allein lösen das grundsätzliche Problem nicht. Technische Möglichkeiten entwickeln sich häufig schneller als ihre gesellschaftliche und rechtliche Kontrolle. Und sobald Behörden und Unternehmen erhebliche Summen in solche Technologien investiert haben, entsteht ein ganz eigener Druck, sie auch tatsächlich einzusetzen.

Der Mensch darf nicht zum Gefangenen einer mathematischen Wahrscheinlichkeit werden

Natürlich ist nicht jede Risikoprognose unsinnig. Polizeibeamte, Richter, Psychologen und Justizvollzugsbedienstete müssen seit jeher Entscheidungen unter Unsicherheit treffen. Auch menschliche Entscheidungen können falsch, voreingenommen oder ungerecht sein. Gerade deshalb könnte eine sorgfältig überprüfte Software in bestimmten Situationen eine hilfreiche Ergänzung darstellen. Aber eben eine Ergänzung. Keine letzte Instanz. Ein Mensch muss wissen können, welche Tatsachen zu einer belastenden Entscheidung geführt haben. Er muss Fehler berichtigen lassen können. Er muss eine unabhängige Überprüfung verlangen können. Und er muss darauf vertrauen dürfen, dass nicht eine geheimnisvolle Rechenoperation über seine Zukunft entscheidet. Eine statistische Wahrscheinlichkeit ist kein Schuldbeweis. Ein erhöhtes Risiko ist keine begangene Straftat. Und eine künstliche Intelligenz ist kein Ersatz für rechtsstaatliche Verantwortung.

Dürrenmatt hatte eine erschreckende Weitsicht

Kehren wir zu Friedrich Dürrenmatt zurück. Sein Satz, dass einmal Gedachtes nicht mehr zurückgenommen werden könne, beschreibt die Unumkehrbarkeit menschlicher Erkenntnis. Was erfunden ist, lässt sich nicht einfach wieder aus der Welt schaffen. Aber daraus folgt nicht, dass alles, was technisch möglich ist, auch angewendet werden muss. Gerade weil wir das Wissen nicht zurücknehmen können, wächst unsere Verantwortung im Umgang damit. „Minority Report“ war eine Warnung vor einem System, das seine vermeintliche Sicherheit über die Freiheit des Einzelnen stellt. Michigan ist noch nicht an diesem Punkt. Dort geht es zunächst um die Einstufung bereits inhaftierter Menschen und nicht um Festnahmen wegen vorhergesagter Verbrechen. Aber die dahinterstehende Versuchung ist erkennbar: Wir möchten die Zukunft berechnen, um die Unsicherheit der Gegenwart zu beseitigen. Nur wird aus einer Wahrscheinlichkeit niemals Gewissheit. Eine Gesellschaft, die Menschen für das bestraft, was sie möglicherweise irgendwann tun könnten, hat einen entscheidenden Grundsatz des Rechtsstaates aufgegeben. Und eine Gesellschaft, die Maschinen mehr vertraut als überprüfbaren Tatsachen und rechtsstaatlichen Verfahren, sollte sich nicht wundern, wenn sie eines Tages feststellen muss, dass ihre technische Perfektion mit einem erheblichen Verlust an Menschlichkeit erkauft wurde. Dürrenmatts Erkenntnis bleibt bestehen: Was einmal gedacht wurde, kann nicht mehr zurückgenommen werden. Aber wir können immer noch entscheiden, ob wir aus jedem Gedanken auch eine Wirklichkeit machen wollen.

Quellen und weiterführende Links


WADEPHUL
9 Minuten gelesen

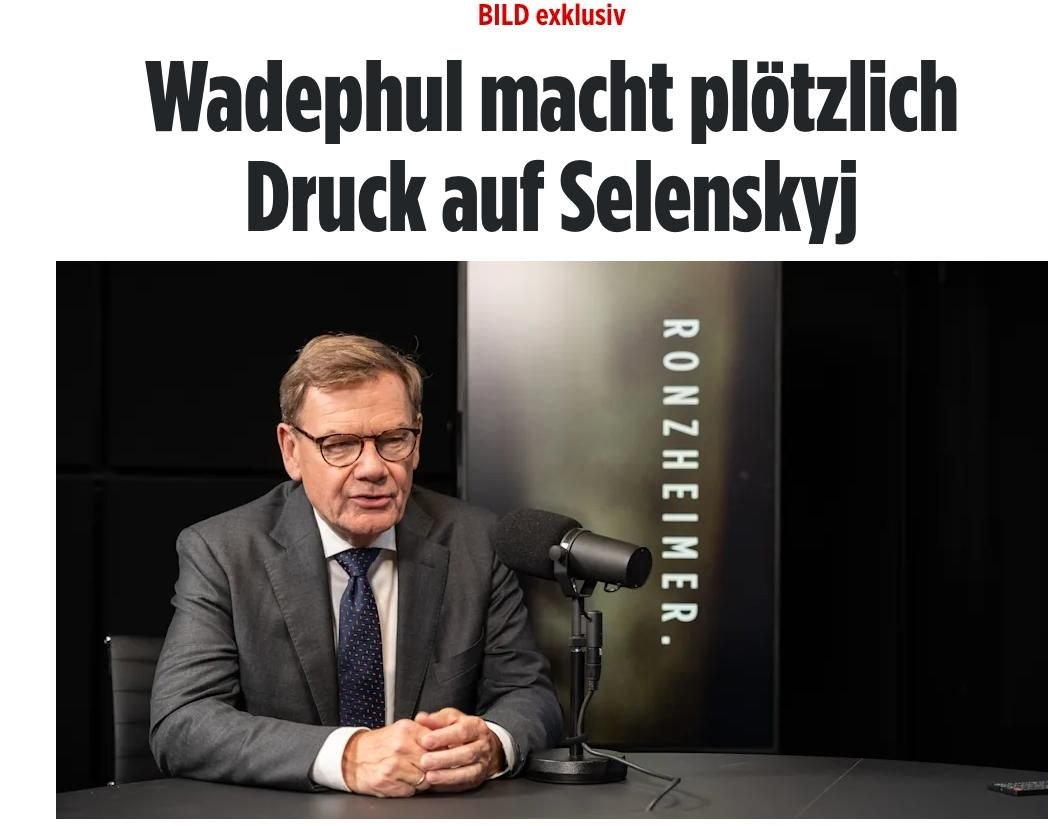
Es gibt Sätze, bei denen man zweimal hinschauen muss, weil man zunächst glaubt, sie seien von Kritikern der deutschen Ukrainepolitik zugespitzt worden.

Diesmal braucht es diese Zuspitzung kaum.

Bundesaußenminister Johann Wadephul liefert sie praktisch selbst.

Deutschland sei inzwischen einer der größten finanziellen und militärischen Unterstützer der Ukraine. Und daraus zieht der CDU-Politiker eine bemerkenswerte Schlussfolgerung:

Die deutsche Rüstungsindustrie müsse davon profitieren.

Bitte was?

Jahrelang wurde die Unterstützung der Ukraine vor allem mit Solidarität, Freiheit, europäischer Sicherheit und der Verteidigung einer angegriffenen Nation begründet.

Nun klingt plötzlich eine ausgesprochen geschäftliche Erwartung mit:

Wenn Deutschland Milliarden bereitstellt, dann sollen gefälligst auch deutsche Rüstungsunternehmen entsprechende Aufträge erhalten.

Wadephul erklärte sogar, man sei mit dem Umfang ukrainischer Bestellungen in Deutschland derzeit „nicht ganz zufrieden“. Er habe dieses Thema persönlich gegenüber Präsident Selenskyj angesprochen.

Das ist bemerkenswert.

Denn damit bekommt die viel beschworene Solidarität plötzlich eine wirtschaftspolitische Fußnote.

Deutschland unterstützt die Ukraine, erwartet aber zugleich, dass ein angemessener Teil der dadurch entstehenden Rüstungsgeschäfte bei deutschen Unternehmen landet.

Man kann durchaus argumentieren, dass ein Staat, der Milliarden Euro an Steuergeld ausgibt, darauf achten sollte, dass ein möglichst großer Teil dieser Mittel der eigenen Volkswirtschaft zugutekommt.

Das wäre sogar nachvollziehbare Interessenpolitik.

Nur sollte man sie dann auch so nennen.

Dann geht es eben nicht ausschließlich um selbstlose Solidarität. Dann spielen gleichzeitig deutsche industriepolitische und wirtschaftliche Interessen eine Rolle.

Und plötzlich soll die Rüstungsindustrie profitieren

Genau an dieser Stelle stellt sich eine weitere, ziemlich unangenehme Frage.

Dabei geht es ausdrücklich nicht darum, Johann Wadephul persönliche Korruption oder persönliche Bereicherung zu unterstellen. Dafür gibt es keinen belastbaren Beleg.

Gerade deshalb ist die politische Frage viel interessanter.

Wadephul gehört seit Jahren zu den entschiedensten Befürwortern einer umfassenden militärischen Unterstützung der Ukraine. Er fordert Waffen, militärische Stärke und eine harte Haltung gegenüber Russland.

Das ist seine politische Position.

Nun fügt er dieser Politik allerdings einen bemerkenswerten wirtschaftlichen Aspekt hinzu:

Deutschland gibt Milliarden für die Ukraine aus und deshalb müsse auch die deutsche Verteidigungsindustrie davon profitieren.

Man muss diesen Satz wirklich einmal wirken lassen.

Plötzlich wird auch darüber gesprochen, wo diese Waffen bestellt werden sollen und welche Industrie daran verdient.

Und das war offenbar keineswegs nur eine unbedachte Äußerung Wadephuls.

Das Auswärtige Amt bestätigte anschließend, dass Wadephul persönlich gegenüber Präsident Selenskyj für eine stärkere Berücksichtigung deutscher Unternehmen geworben habe.

Mehr noch: Auch Bundeskanzler Friedrich Merz habe gegenüber Selenskyj die Erwartung geäußert, Deutschland müsse als großer Geldgeber bei technologischer Entwicklung und Produktion angemessen berücksichtigt werden.

Damit wird aus einer Äußerung Wadephuls eine erkennbare politische Linie.

Und deshalb muss die Frage erlaubt sein:

Noch einmal: Das beweist keinerlei persönliche Bereicherung und keinerlei Korruption.

Aber es wirft legitime Fragen über die Verbindung von Außenpolitik, Sicherheitspolitik und wirtschaftlichen Interessen auf.

Denn wenn derselbe Politiker, der immer weitere militärische Unterstützung fordert, anschließend erklärt, die deutsche Rüstungsindustrie müsse von dieser Unterstützung profitieren, bekommt die Sache zwangsläufig einen unangenehmen Beigeschmack.

Wo endet Sicherheitspolitik und wo beginnt Wirtschaftsförderung?

Welche Rolle spielen wirtschaftliche Interessen bei politischen Entscheidungen über weitere Waffenlieferungen?

Und welche Mechanismen stellen sicher, dass Entscheidungen über Krieg und Frieden niemals davon beeinflusst werden, dass bestimmte Industriezweige an einer fortgesetzten Aufrüstung hervorragend verdienen?

Gerade bei Rüstungsgeschäften muss politische Transparenz maximal sein.

Denn hier existiert ein grundlegendes Problem, das wesentlich älter ist als der Ukrainekrieg:

Während Staaten die Kosten tragen und Soldaten und Zivilisten die Risiken tragen, können Unternehmen an steigenden Rüstungsausgaben verdienen.

Das bedeutet selbstverständlich nicht, dass Rüstungsunternehmen deshalb Kriege verursachen.

Es bedeutet aber sehr wohl, dass Politik jeden Eindruck vermeiden sollte, militärische Unterstützung werde gleichzeitig als industriepolitisches Förderprogramm betrachtet.

Wadephuls Formulierung bewirkt leider ziemlich genau das Gegenteil.

Und dann kommen die Männer ins Spiel

Noch erheblich brisanter wird die Angelegenheit beim zweiten Thema.

  • Ukrainische Männer im wehrfähigen Alter leben zu Hunderttausenden außerhalb ihres Landes, darunter auch in Deutschland.
  • Wadephul hält es für richtig, dass die Ukraine diese Männer stärker zur Rückkehr und zum Wehrdienst heranzieht.
  • Und Deutschland könnte dabei helfen.

Sinngemäß lautet die Botschaft:

Diese Informationen könnten dazu dienen, dass die ukrainische Regierung betreffende Männer anschreibt und zur Heranziehung auffordert.

Wadephul ergänzt ausdrücklich:

ohne Zwang.

Das ist ein wichtiger Unterschied. Deutschland kündigt damit weder Zwangsabschiebungen noch eine zwangsweise Überstellung ukrainischer Männer an.

Trotzdem bleibt eine grundlegende Frage:

Genau darüber müsste eigentlich eine breite politische und rechtliche Diskussion geführt werden.

Wer Deutschland seine persönlichen Daten mitteilt, weil er sich anmelden muss, einen Aufenthaltstitel benötigt oder Sozialleistungen beantragt, darf erwarten, dass diese Daten nur innerhalb der gesetzlichen Zweckbindung verwendet werden.

Aus dem Sozialamt darf nicht nebenbei eine Hilfsstelle ausländischer Militärverwaltungen werden.

Und aus einer deutschen Meldebehörde sollte schon gar keine internationale Personaldatei für Einberufungszwecke entstehen.

Sollte eine solche Datenübermittlung tatsächlich umgesetzt werden, müsste deshalb sehr genau geklärt werden, welche Rechtsgrundlage sie erlaubt, welche Daten betroffen wären, wer sie erhalten dürfte und zu welchem konkreten Zweck sie verarbeitet werden dürften.

Ein Außenminister kann schließlich nicht per Interview die Zweckbindung personenbezogener Daten neu definieren. Auch wenn Politik inzwischen gelegentlich den Eindruck vermittelt, Gesetze seien freundliche Gestaltungshinweise.

Eine ausgesprochen merkwürdige Kombination

Und genau jetzt wird es wirklich unangenehm.

Denn man muss beide Aussagen Wadephuls einmal nebeneinanderstellen.

Auf der einen Seite sollen mehr ukrainische Rüstungsaufträge nach Deutschland gehen.

Auf der anderen Seite sollen ukrainische Männer in Deutschland identifiziert werden können, damit Kiew sie zur Rückkehr und zum Militärdienst auffordern kann.

Damit entsteht zwangsläufig ein äußerst problematisches Bild:

Hier die Aufträge für die Rüstungsindustrie, dort die Menschen, die möglicherweise mit diesen Waffen kämpfen sollen.

Das bedeutet nicht, dass Wadephul Krieg oder menschliches Leid aus Profitinteresse verlängern wolle. Dafür gibt es keinen Beleg.

Aber gerade deshalb sollte ein Außenminister äußerst vorsichtig sein, wenn er militärische Unterstützung mit der Erwartung wirtschaftlicher Vorteile für die eigene Rüstungsindustrie verbindet.

Denn Kriege sind keine Konjunkturprogramme.

Und Menschen sind keine Personalreserve.

„Ohne Zwang“ – wie lange?

Wadephul sagt: ohne Zwang.

Gut.

Dann muss diese Grenze auch tatsächlich gelten.Denn zwischen einer freiwilligen Rückkehr und wachsendem administrativem Druck liegt ein ziemlich breites Feld.Heute werden vielleicht Daten übermittelt und Briefe verschickt.

  • Was passiert morgen?
  • Wird irgendwann darüber diskutiert, Sozialleistungen einzuschränken?
  • Wird über Aufenthaltsrechte gesprochen?
  • Werden andere staatliche Leistungen davon abhängig gemacht, ob jemand einer Aufforderung ukrainischer Behörden folgt?

Genau deshalb muss diese Grenze frühzeitig und eindeutig gezogen werden.

Wer in Deutschland Schutz genießt, darf nicht plötzlich feststellen müssen, dass die Daten, die er deutschen Behörden anvertraut hat, zur Durchsetzung militärischer Verpflichtungen seines Herkunftsstaates genutzt werden.

Deutsche Interessen? Dann bitte konsequent

Noch etwas fällt auf.

  • Wenn Wadephul und die Bundesregierung plötzlich entdecken, dass Außenpolitik auch deutschen Interessen dienen darf, ist das durchaus interessant.
  • Dann sollte dieses Prinzip allerdings nicht ausschließlich gelten, wenn deutsche Rüstungsunternehmen davon profitieren.
  • Dann darf man ebenso fragen:
  • Welche Auswirkungen haben die Milliardenhilfen auf den deutschen Haushalt?
  • Welche Belastungen entstehen für Länder und Kommunen?
  • Welche Auswirkungen haben Sanktionen und Energiepolitik auf Unternehmen und Verbraucher?
  • Welche diplomatischen Möglichkeiten zur Beendigung des Krieges werden verfolgt?

Und vor allem:

  • Welche konkrete politische Strategie führt irgendwann aus diesem Krieg heraus?

Deutsche Interessen bestehen schließlich aus etwas mehr als den Auftragsbüchern von Rheinmetall, Diehl, KNDS und anderen Rüstungsunternehmen.

Sie bestehen auch aus Frieden, wirtschaftlicher Stabilität, bezahlbarer Energie, funktionierenden Kommunen und einem Staat, dessen Bürger darauf vertrauen können, dass ihre persönlichen Daten nicht plötzlich für völlig andere Zwecke verwendet werden.

Die Sprache wird erstaunlich offen

Vielleicht ist genau das das eigentlich Interessante an Wadephuls Aussagen.

  • Die Bundesregierung spricht zunehmend offen über Interessen.
  • Deutschland unterstützt die Ukraine mit enormen Summen.
  • Im Gegenzug möchte Berlin stärker an ukrainischen Rüstungsaufträgen beteiligt werden.
  • Gleichzeitig wird darüber gesprochen, ukrainische Männer im wehrfähigen Alter zur Rückkehr zu bewegen und Kiew möglicherweise bei deren Identifizierung zu unterstützen.
  • Das darf eine Bundesregierung politisch vertreten.
  • Aber dann sollte darüber auch offen gesprochen werden.
  • Denn Außenpolitik ist Interessenpolitik. Das war sie immer.

Und wenn deutsche Politiker inzwischen offen erklären, dass die heimische Rüstungsindustrie von der Unterstützung der Ukraine profitieren müsse, dann dürfen die Bürger ebenso offen fragen:

  • Wer profitiert eigentlich wirtschaftlich von diesem Krieg?
  • Wer bezahlt die Unterstützung?
  • Wer verdient an der Aufrüstung?
  • Wer soll kämpfen?
  • Und wer trägt am Ende das größte Risiko?

Diese Fragen sind weder unanständig noch illegitim.

Sie werden vielmehr umso notwendiger, wenn die Bundesregierung selbst militärische Unterstützung und wirtschaftliche Interessen miteinander verbindet.

Denn Wadephuls Aussage lautet eben nicht nur:

Die Ukraine braucht Waffen.

Sie enthält zusätzlich die Botschaft:

Wenn Deutschland schon Milliarden bereitstellt, soll auch die deutsche Rüstungsindustrie davon profitieren.

Und irgendwann wird aus der viel beschworenen wertegeleiteten Außenpolitik etwas ausgesprochen Handfestes:

Geschäftspolitik mit Panzern, Raketen und Munition.

Darüber sollte man reden. Sehr offen sogar.

Hashtags:
#Wadephul #Ukraine #Bundesregierung #Rüstungsindustrie #Rüstung #UkraineKrieg #Selenskyj #Datenschutz #Wehrpflicht #Steuergeld #Außenpolitik #CDU #Deutschland #Militärhilfe
fünfkommaacht-k
7 Minuten gelesen

Wenn tagelang Daten abfließen, muss die Frage nach Verantwortung gestellt werden

Was beim Cyberangriff auf das Berliner Landesnetz inzwischen bekannt wird, lässt sich nicht mehr mit dem beruhigenden Verwaltungswort „IKT-Vorfall“ kleinreden.

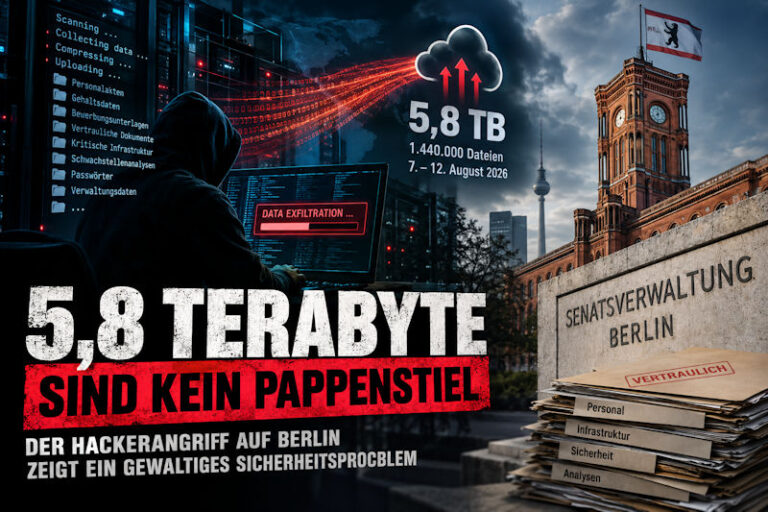
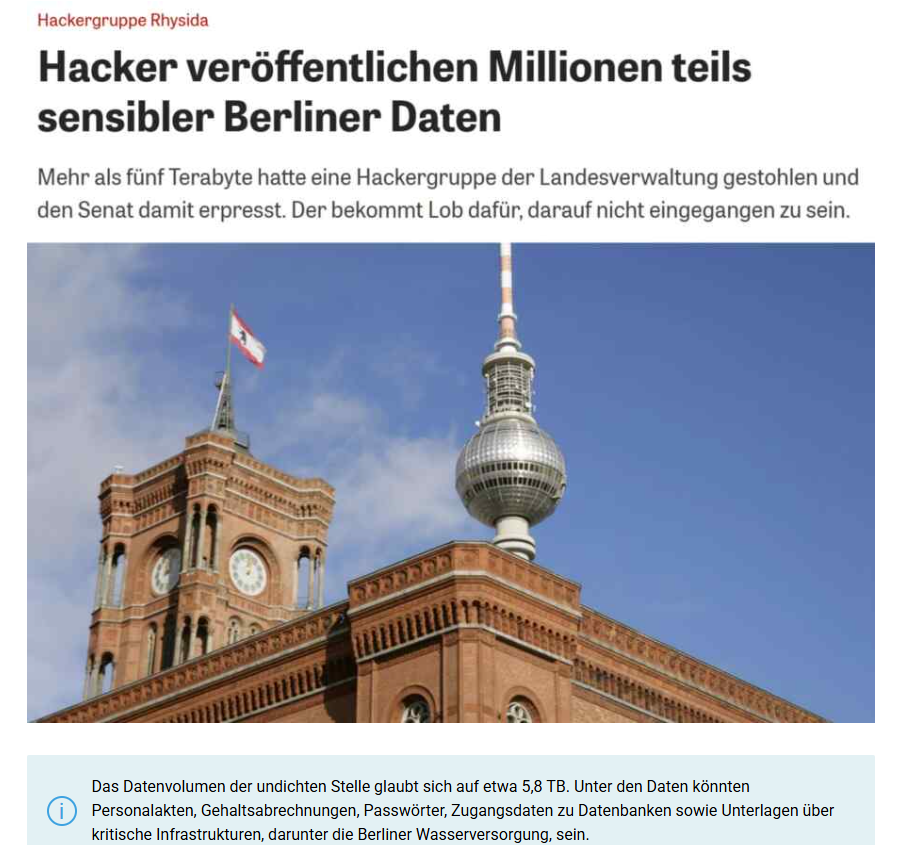
Wir sprechen nach aktuellem Stand von rund 1,44 Millionen Dateien und 5,8 Terabyte Daten.

5,8 Terabyte.

Das ist kein verlorener USB-Stick. Keine versehentlich verschickte Excel-Tabelle. Kein einzelnes kompromittiertes Postfach.

Das ist eine Datenmenge, bei der zwingend gefragt werden muss, wie ein Angreifer offenbar über Tage hinweg Daten suchen, lesen, zusammentragen und aus dem Netz schaffen konnte, ohne rechtzeitig gestoppt zu werden.

Nach Angaben der Berliner Behörden und des rbb flossen zwischen dem 7. und 12. August 2026 Daten ab. Die betroffenen Senatsverwaltungen wurden erst am 14. August vom Landesnetz getrennt.

Allein diese zeitliche Abfolge verlangt eine schonungslose Aufklärung.

5,8 Terabyte verschwinden nicht durch Zauberei

Natürlich muss man technisch sauber bleiben: Die reine Datenmenge beweist noch nicht, dass eine einzelne Netzwerkleitung plötzlich bis zum Anschlag ausgelastet gewesen sein muss.

Über mehrere Tage verteilt kann selbst eine solche Datenmenge in einem großen Behördennetz im normalen Datenverkehr teilweise untergehen.

Aber professionelle IT-Sicherheit überwacht im Jahr 2026 eben nicht nur die Gesamtmenge des Traffics.

  • Sie sucht nach Mustern.
  • Nach ungewöhnlichen Massenzugriffen.
  • Nach auffälliger Nutzung von Benutzer- und Servicekonten.
  • Nach Zugriffen auf große Mengen unterschiedlicher Dateien.
  • Nach ungewöhnlichen Lesevorgängen.
  • Nach verdächtigen Berechtigungsänderungen.
  • Nach lateralen Bewegungen zwischen Systemen.
  • Nach Datenansammlungen an ungewöhnlichen Orten.
  • Nach auffälligen externen Verbindungen.
  • Nach Abweichungen vom üblichen Verhalten eines Benutzers, Servers oder Arbeitsplatzes.

Dafür existieren SOC, SIEM, EDR/XDR, IDS/IPS, NetFlow-Analysen, zentrale Protokollierung und verhaltensbasierte Erkennung.

Das ist 2026 keine futuristische Geheimdiensttechnik.

Das ist das Handwerkszeug professioneller IT-Sicherheit.

Wer deshalb lediglich erklärt, hier habe ein „hochprofessioneller Angreifer“ zugeschlagen, beantwortet die entscheidende Frage nicht:

Warum konnte ein hochprofessioneller Angreifer offenbar tagelang erfolgreich arbeiten?

Das eigentliche Problem ist nicht nur die Datenmenge

Noch gravierender wird der Vorgang durch die Art der Informationen, die nach bisherigen Berichten unter den veröffentlichten Daten sein sollen.

Genannt werden unter anderem Personal- und Gehaltsdaten, vertrauliche Verwaltungsunterlagen sowie Dokumente mit Bezug zu kritischer Infrastruktur.

Besonders brisant sind Berichte über Schwachstellenanalysen zur Trinkwasserversorgung beziehungsweise zu kritischen Versorgungseinrichtungen.

Hier muss allerdings sauber getrennt werden: Welche konkreten Dokumente tatsächlich authentisch sind und in welchem Umfang sicherheitsrelevante Informationen betroffen sind, muss die laufende behördliche und forensische Prüfung abschließend fest

Sollte sich jedoch bestätigen, dass detaillierte Schwachstellenanalysen kritischer Infrastruktur abgeflossen sind, bekommt dieser Vorgang eine völlig andere Dimension.

Eine Schwachstellenanalyse existiert schließlich gerade deshalb, weil sie Risiken identifiziert.

Sie kann beschreiben, welche Bereiche besonders geschützt werden müssen, welche Abhängigkeiten bestehen, wo organisatorische oder technische Risiken liegen und an welchen Stellen Verbesserungen erforderlich sind.

Solche Informationen gehören zu den Dokumenten, bei denen das Prinzip gelten muss:

  • Need-to-know.
  • Least Privilege.
  • Segmentierung.
  • Klassifizierung.
  • Strikte Zugriffskontrolle.
  • Überwachung privilegierter Konten.
  • Lückenlose Protokollierung.
  • Begrenzung des möglichen Schadens eines einzelnen kompromittierten Zugangs.
  • Das klingt furchtbar langweilig.
  • IT-Sicherheit ist meistens langweilig.
  • Bis man sie nicht ordentlich macht.
  • Dann wird sie plötzlich sehr aufregend und sehr teuer.

Warum konnte ein kompromittierter Bereich offenbar so weit reichen?

Genau diese Frage muss jetzt beantwortet werden.

  • Selbst wenn ein Angreifer erfolgreich in ein Behördennetz eindringt, darf daraus nicht automatisch folgen, dass er sich anschließend wie in einem Selbstbedienungsladen durch riesige Datenbestände bewegen kann.
  • Moderne Sicherheitsarchitektur geht ausdrücklich davon aus, dass einzelne Konten oder Systeme irgendwann kompromittiert werden können.
  • Deshalb muss der mögliche Schaden begrenzt werden.
  • Ein kompromittierter Arbeitsplatz darf nicht der Generalschlüssel für das Gebäude sein.
  • Wenn ein Angreifer tatsächlich an Personalunterlagen, Verwaltungsdaten, vertrauliche Dokumente und möglicherweise Informationen über kritische Infrastruktur gelangen konnte, muss deshalb untersucht werden, ob Berechtigungen zu großzügig vergeben, Netze unzureichend segmentiert oder sensible Dokumente an ungeeigneten Stellen gespeichert waren.

Und wo waren die Alarme?

  • Das ist die unangenehmste Frage.
  • Ein mehrtägiger Angriff dieser Größenordnung besteht normalerweise nicht aus einem einzigen Mausklick.
  • Angreifer müssen Systeme erkunden, Zugriffsrechte nutzen oder erweitern, Daten finden und schließlich kopieren beziehungsweise exfiltrieren.
  • Jeder einzelne Schritt kann Spuren hinterlassen.
  • Vielleicht waren diese Spuren vorhanden und wurden nicht erkannt.
  • Vielleicht existierten entsprechende Überwachungsmöglichkeiten nicht ausreichend.
  • Vielleicht waren Regeln falsch konfiguriert.
  • Vielleicht gingen Warnungen in einer Flut anderer Meldungen unter.
  • Vielleicht waren Zuständigkeiten unklar.
  • Vielleicht wurden Risiken bereits vorher akzeptiert.
  • Welche dieser Möglichkeiten zutrifft, muss die Forensik klären.

Aber genau deshalb reicht die Erklärung „professioneller Hackerangriff“ nicht.

Sie beschreibt den Gegner.

Sie erklärt nicht das Versagen der Verteidigung.

Nach einem solchen Einbruch reicht ein Passwortwechsel nicht

  • Besonders problematisch ist die Frage, ob die Angreifer dauerhafte Zugriffsmöglichkeiten hinterlassen haben.
  • Professionelle Angreifer versuchen häufig, Persistenz zu schaffen, damit ein Zugang nicht mit dem Schließen der ursprünglichen Sicherheitslücke automatisch verloren geht.
  • Deshalb muss nach einem derart schweren Vorfall jedes möglicherweise kompromittierte System als potenziell unsicher betrachtet und forensisch geprüft werden.
  • Ob tatsächlich ein vollständiger Neuaufbau des gesamten Landesnetzes erforderlich ist, lässt sich ohne Kenntnis der forensischen Ergebnisse nicht seriös behaupten.
  • Aber die Schwelle für einen kontrollierten Neuaufbau kompromittierter Systeme muss bei einem solchen Vorfall ausgesprochen niedrig liegen.

Das betrifft nicht nur Server.

Auch Clients, Fernzugänge, privilegierte Konten, Administrationssysteme, mobile Geräte und Homeoffice-Infrastruktur müssen in die Untersuchung einbezogen werden, soweit sie Teil der kompromittierten Umgebung waren.

Denn das Schlimmste wäre jetzt eine schnelle politische Erfolgsmeldung nach dem Motto:

„Der Angriff wurde eingedämmt.“

Eindämmen ist nicht dasselbe wie bereinigen.

Und bereinigen ist nicht dasselbe wie beweisen, dass der Angreifer draußen ist.

Das ist inzwischen eine Führungsfrage

Spätestens an diesem Punkt endet die Geschichte vom Administrator im Maschinenraum.

IT-Sicherheit ist bei einer Landesverwaltung eine Führungsaufgabe.

  • Wer entscheidet über Budgets?
  • Wer genehmigt Sicherheitskonzepte?
  • Wer entscheidet über Personalstärken?
  • Wer akzeptiert Restrisiken?
  • Wer kontrolliert die Umsetzung?
  • Wer erhält Berichte über bekannte Schwachstellen?

Und vor allem:

Welche Sicherheitsdefizite waren bereits vor dem Angriff bekannt?

Diese Fragen gehören vollständig auf den Tisch.

Nicht irgendwann.

Jetzt.

Es braucht eine lückenlose Chronologie vom ersten nachweisbaren Eindringen bis zur Trennung der Systeme am 14. August.

  • Welche Alarme wurden wann erzeugt?
  • Wer erhielt sie?
  • Welche Maßnahmen wurden getroffen?
  • Welche Systeme waren betroffen?
  • Welche Konten wurden kompromittiert?
  • Welche Daten wurden tatsächlich gelesen?
  • Welche Daten verließen nachweislich das Netz?
  • Welche Sicherheitslücken waren vorher bekannt?
  • Welche davon waren als Risiko dokumentiert?
  • Und welche Verantwortlichen wussten davon?

5,8 Terabyte verlangen 5,8 Terabyte Aufklärungswillen

Der Berliner Cyberangriff darf nicht in einigen Monaten mit einem Abschlussbericht, ein paar neuen Arbeitsgruppen und dem üblichen Satz enden, man habe „wichtige Lehren gezogen“.

Denn sollte sich das derzeit bekannte Ausmaß bestätigen, handelt es sich um einen der schwerwiegendsten Angriffe auf eine deutsche Landesverwaltung.

Personenbezogene Daten können geändert werden.

Passwörter können ersetzt werden.

Konten können gesperrt werden.

Aber einmal veröffentlichte vertrauliche Informationen lassen sich nicht zurückholen.

Und mögliche Informationen über Schwachstellen kritischer Infrastruktur werden nicht dadurch ungefährlich, dass man anschließend eine Pressekonferenz veranstaltet.

Berlin muss deshalb nicht nur erklären, wer angegriffen hat.

Berlin muss erklären, warum der Angriff so erfolgreich sein konnte.

Denn 5,8 Terabyte sind kein Pappenstiel.

Und wenn Angreifer über Tage hinweg Millionen Dateien aus einer öffentlichen Verwaltung heraustragen können, lautet die zentrale Frage nicht nur:

Wie gut waren die Hacker?

Sondern vor allem:

Wie schlecht war die Verteidigung?

Hashtags:
#Berlin #Cyberangriff #Datenhack #Cybersicherheit #ITSecurity #Datenschutz #KRITIS #Landesnetz #Verwaltung #Informationssicherheit #Cybercrime #BSI #KritischeInfrastruktur


Bargeld
7 Minuten gelesen

Die Diskussion über die Zukunft des Bargelds wird gern als technische Frage verkauft: Karte sei schneller, Smartphone bequemer, digitaler Euro moderner. Fortschritt eben. Als wäre alles automatisch besser, sobald dafür ein Akku benötigt wird.

Doch Bargeld ist weit mehr als eine umständliche Methode, beim Bäcker 4,80 Euro zu bezahlen. Es erfüllt Funktionen, die digitale Zahlungsmittel nur schwer oder überhaupt nicht ersetzen können. Und deshalb ist das Misstrauen vieler Bürger gegenüber einer vollständig bargeldlosen Gesellschaft keineswegs irrational.

Zunächst allerdings eine wichtige Klarstellung: Eine Abschaffung des Bargelds ist derzeit weder in Deutschland noch auf EU-Ebene beschlossen. Im Gegenteil. Bundesbank und Bundesfinanzministerium erklären ausdrücklich, dass der geplante digitale Euro das Bargeld ergänzen und nicht ersetzen soll. Das europäische Gesetzespaket soll sogar die Stellung von Bargeld als gesetzlichem Zahlungsmittel stärken.

Das ist wichtig. Denn Kritik sollte sich an dem orientieren, was tatsächlich geplant ist, und nicht an dem, was vielleicht irgendwann geplant werden könnte.

Bargeld macht Geld sichtbar

Wer 100 Euro im Portemonnaie hat und davon 50 Euro ausgibt, sieht anschließend ziemlich unmissverständlich: Die Hälfte ist weg.

Bei Karte und Smartphone geschieht etwas anderes. Ein Piepton, ein grüner Haken, fertig. Die eigentliche Trennung vom Geld wird abstrakter.

Genau darin liegt eine unterschätzte Stärke des Bargelds: Es zwingt uns, Geld wahrzunehmen.

Man kann 300 Euro für den Monat abheben, sie aufteilen und sagen:

50 Euro für Lebensmittel.
40 Euro fürs Tanken.
30 Euro für Freizeit.
Der Rest bleibt liegen.

Und wer einen 50-Euro-Schein aus dem Portemonnaie ziehen muss, um irgendeinen Unsinn zu kaufen, erlebt etwas, das keine Banking-App vollständig simulieren kann:

Geld auszugeben kann tatsächlich ein bisschen wehtun.

Das ist keine Schwäche des Bargelds. Es ist eine seiner besten Eigenschaften.

Besonders ältere Menschen brauchen Wahlfreiheit

Hinzu kommt eine gesellschaftliche Frage, die in Digitalisierungsdebatten erstaunlich gern unter den Tisch fällt.

Nicht jeder besitzt ein Smartphone. Nicht jeder möchte Banking-Apps benutzen. Nicht jeder versteht Zwei-Faktor-Authentifizierung, Wallets, PIN-Verfahren oder digitale Identitäten. Und nicht jeder sollte gezwungen werden, sich damit auseinanderzusetzen, nur um ein Brot kaufen zu können.

Gerade für ältere Menschen ist Bargeld vertraut, übersichtlich und unmittelbar verständlich:

Ich habe zehn Euro. Ich gebe drei Euro aus. Sieben bleiben übrig.

Dafür braucht niemand ein Passwort, Mobilfunknetz, Softwareupdate oder einen ausreichend geladenen Akku.

Eine Gesellschaft darf digitaler werden. Sie sollte aber Menschen nicht deshalb vom normalen Wirtschaftsleben ausschließen, weil diese Digitalisierung nicht mitmachen können oder schlicht nicht mitmachen wollen.

Bargeld funktioniert auch dann, wenn die Technik nicht funktioniert

Es gibt noch einen sehr praktischen Punkt.

Stromausfall. Serverprobleme. Cyberangriff. Störung beim Zahlungsdienstleister. Defektes Terminal. Kein Mobilfunk.

Ein Geldschein interessiert sich dafür ungefähr so sehr wie ein Backstein.

Er funktioniert.

Gerade deshalb besitzt Bargeld auch eine Funktion als Reservesystem des Zahlungsverkehrs. Die Bundesbank selbst beschäftigt sich ausdrücklich mit dem gesellschaftlichen und volkswirtschaftlichen Nutzen von Bargeld.

Und dann kommt die unangenehme Frage: Macht?

Der sensibelste Punkt einer bargeldlosen Gesellschaft ist jedoch ein anderer.

Wer kontrolliert den Zugang zum Geld?

Solange Bargeld existiert, besitzt der Bürger einen Teil seines Vermögens außerhalb eines elektronischen Zahlungssystems. Niemand muss eine einzelne Barzahlung technisch freischalten. Niemand kann einen Geldschein per Mausklick deaktivieren.

In einer vollständig digitalen Geldwelt wäre das grundsätzlich anders.

Natürlich existieren rechtsstaatliche Möglichkeiten zur Kontopfändung oder Kontosperrung schon heute. Daraus folgt nicht, dass ein digitaler Euro automatisch ein Instrument staatlicher Repression wäre.

Aber die Sorge dahinter verdient trotzdem eine ernsthafte Diskussion.

Denn technische Infrastruktur schafft Möglichkeiten. Und politische Systeme bleiben nicht für alle Ewigkeit so liberal und rechtsstaatlich, wie sie im Augenblick vielleicht erscheinen.

Die entscheidende Frage lautet deshalb nicht:

„Vertraue ich meiner heutigen Regierung?“

Sondern:

„Welche Macht über mein wirtschaftliches Leben möchte ich grundsätzlich einem Staat oder einem zentralen Zahlungssystem zugestehen?“

Das ist ein gewaltiger Unterschied.

Der vollkommen gläserne Bürger wäre technisch denkbar

Eine vollständig bargeldlose Gesellschaft hinterlässt zwangsläufig mehr digitale Spuren.

Wann wurde bezahlt? Wo? Wie viel? An wen?

Je nach technischer Ausgestaltung und Datenschutz müssen diese Informationen keineswegs sämtlich beim Staat landen. Gerade beim digitalen Euro sind Datenschutzmechanismen und Offline-Zahlungen vorgesehen.

Trotzdem ist die politische Grundfrage legitim:

Wie viel finanzielle Privatsphäre soll ein Bürger besitzen?

Wer aus dem Schutz der Privatsphäre sofort den Verdacht von Steuerhinterziehung oder Kriminalität konstruiert, verwechselt Freiheit mit Rechtfertigungspflicht.

Ein Bürger muss nicht erklären müssen, warum er anonym ein Buch, ein Geschenk, Medikamente oder sein Mittagessen bezahlt.

Privatsphäre ist nicht deshalb verdächtig, weil sie privat ist.

Privatsphäre ist nicht deshalb verdächtig, weil sie privat ist.

Das Extrembeispiel zeigt, worum es geht

Stellen wir uns nicht die heutige Bundesrepublik vor, sondern einen zukünftigen autoritären Staat.

Ein Bürger gilt plötzlich als politisch unerwünscht. Sein Konto wird gesperrt. Seine digitale Geldbörse funktioniert nicht mehr. Arbeitgeber dürfen ihm nichts überweisen. Händler können seine Zahlungsmittel nicht akzeptieren.

In einer Welt ohne Bargeld könnte wirtschaftliche Existenz damit innerhalb kürzester Zeit technisch massiv eingeschränkt werden.

Kein Geld bedeutet keine Lebensmittel, keinen Kraftstoff, keine Fahrkarte und irgendwann keine gesellschaftliche Teilhabe.

Das ist ausdrücklich kein Beleg dafür, dass der digitale Euro genau dafür geschaffen wird. Das wäre eine unbelegte Behauptung.

Es ist vielmehr ein Argument dafür, warum eine demokratische Gesellschaft eine nicht vollständig zentral kontrollierbare Alternative erhalten sollte.

Gerade Demokratien sollten Systeme so bauen, dass sie auch dann noch Freiheit schützen, wenn eines Tages Menschen an die Macht gelangen, denen wir weniger vertrauen.

Digitalisierung ja – Zwang nein

Der digitale Euro kann durchaus Vorteile haben. Europa möchte sich damit beispielsweise unabhängiger von amerikanischen Zahlungsdienstleistern wie Visa, Mastercard oder PayPal machen. Die Bundesbank nennt ausdrücklich Effizienz, Widerstandsfähigkeit und strategische Autonomie als Ziele.

Dagegen ist zunächst wenig einzuwenden.

Problematisch würde es erst, wenn aus einer zusätzlichen Möglichkeit irgendwann die einzige Möglichkeit würde.

Deshalb sollte die Forderung nicht lauten:

„Keine digitalen Zahlungsmittel.“

Sondern:

Digital bezahlen dürfen. Bar bezahlen dürfen.

Beides muss nebeneinander existieren.

Denn Bargeld bedeutet nicht Rückständigkeit. Es bedeutet Wahlfreiheit.

Es hilft Menschen, ihre Ausgaben zu kontrollieren. Es ermöglicht Sparen zum Anfassen. Es funktioniert ohne technische Infrastruktur. Es ermöglicht Zahlungen mit einem hohen Maß an Privatsphäre. Und es verhindert, dass jede wirtschaftliche Handlung zwangsläufig von einem elektronischen System abhängig wird.

Bemerkenswert ist übrigens, dass die Bundesbank derzeit selbst eine Annahmepflicht für Bargeld im Einzelhandel erwartet und ausdrücklich erklärt, die Menschen sollten weiterhin selbst entscheiden können, ob sie bar, mit Karte oder künftig mit digitalem Euro bezahlen.

Daran sollte man die Politik beim Wort nehmen.

Bargeld ist gelebte Selbstbestimmung

Vielleicht liegt genau darin der Grund, weshalb viele Menschen so emotional auf dieses Thema reagieren.

Der zerknitterte 20-Euro-Schein im Portemonnaie ist technologisch hoffnungslos primitiv.

Aber er gehört seinem Besitzer.

Er braucht kein WLAN. Keine App. Kein Benutzerkonto. Keine Zustimmung eines Zahlungsdienstleisters. Und er funktioniert auch dann noch, wenn das Smartphone schwarz bleibt.

Vor allem aber besitzt Bargeld eine Eigenschaft, deren Bedeutung man häufig erst erkennt, wenn sie verloren gegangen ist:

Es gibt dem Bürger ein kleines Stück wirtschaftlicher Unabhängigkeit.

Eine moderne Gesellschaft braucht digitale Zahlungsmöglichkeiten.

Eine freie Gesellschaft sollte daneben Bargeld behalten.

Nicht aus Nostalgie.

Sondern gerade deshalb, weil Freiheit immer auch bedeutet, eine Alternative zu haben.

Hashtags:
#Bargeld #BargeldIstFreiheit #DigitalerEuro #Datenschutz #Privatsphäre #Wahlfreiheit #FinanzielleFreiheit #Digitalisierung #EZB #Bundesbank #Überwachung #Selbstbestimmung