Start » Sicherheitslücken

Sicherheitslücken

Wenn der digitale Wachhund zum Einbrecher wird: Hacker übernehmen Firewalls und öffnen sich die Hintertür
4 Minuten gelesen

Cyberangriff auf Sicherheitssysteme von Palo Alto Networks: Forscher berichten von 25 kompromittierten Geräten und rund 19.000 öffentlich erreichbaren Firewalls.

Wenn ausgerechnet der Türsteher die Tür öffnet

Stellen Sie sich vor, Einbrecher überwinden nicht die Alarmanlage, sondern übernehmen den Sicherheitsdienst. Genau dieses Prinzip steckt hinter einer Cyberattacke, über die Sicherheitsforscher Ende Oktober 2026 berichteten.

Im Mittelpunkt stehen Firewalls des Herstellers Palo Alto Networks. Angreifer sollen mehrere Sicherheitslücken kombiniert haben, um 24 öffentlich erreichbare Firewalls und einen internen Managementserver zu kompromittieren und höchste Systemberechtigungen zu erlangen.

Was ist eine Firewall?

Eine Firewall ist ein digitaler Grenzbeamter. Sie kontrolliert den Datenverkehr zwischen Netzwerken und soll unerlaubte Zugriffe verhindern. Unternehmen und Behörden schützen damit Server, Kundendaten, Fernzugänge und interne Systeme. Doch eine Firewall muss selbst sicher sein.

Drei Sicherheitslücken, ein Angriff

Die beschriebene Kette kombiniert CVE-2026-109618 und CVE-2026-109619 mit der Linux-Kernel-Schwachstelle CVE-2026-46300. Über den Verwaltungsdienst konnten Angreifer zunächst Befehle ausführen und anschließend ihre Berechtigungen bis zur höchsten Systemebene, root, ausweiten. Das beweist nicht automatisch einen Datendiebstahl, bedeutet aber eine gravierende Überwindung der Sicherheitsgrenzen.

Warum die Attacke besonders gefährlich ist

Die Werkzeuge waren offenbar auf eine einheitliche technische Umgebung zugeschnitten, einschließlich des Verwaltungsdienstes appweb und PHP 8.0.30. Gerade bei Speicherfehlern entscheidet die konkrete Version häufig darüber, ob ein Angriff zuverlässig funktioniert. Dies war kein beliebiger Massenangriff auf unterschiedlichste PHP-Systeme.

Rund 19.000 Firewalls im Blick

Untersuchung Gemeldete Anzahl
Identifizierte öffentlich erreichbare PAN-OS-Firewalls ca. 19.000
Näher untersuchte erreichbare Geräte ca. 5.000
Ausgewählte Angriffsziele 240
Kompromittierte Firewalls 24
Weiterer interner Managementserver 1

Wichtig: 19.000 öffentlich erreichbare Geräte sind nicht gleichbedeutend mit 19.000 verwundbaren oder gehackten Systemen. Auch die 240 ausgewählten Ziele wurden nicht alle nachweislich kompromittiert.

Die Hintertür ins Firmennetz

Besonders brisant sind die berichteten Reverse-SSH-Tunnel. Dabei baut ein bereits kompromittiertes System eine Verbindung nach außen auf, über die weitere Zugriffe möglich werden können. Der Einbrecher muss nicht mehr durch die Haustür, wenn ein übernommenes Gerät ihm einen eigenen Zugang einrichtet. Die Firewall wird damit möglicherweise zum Ausgangspunkt für Angriffe auf interne Netze.

Und künstliche Intelligenz?

Die Forscher beschrieben Hinweise auf KI-gestützte Unterstützung bei Suche und Überprüfung möglicher Ziele, darunter die Systeme DeepSeek und Kimi. Daraus folgt nicht, dass KI die komplette Angriffskette selbstständig entwickelt oder ausgeführt hat. Bereits die Beschleunigung von Recherche und Auswertung kann jedoch die Arbeit von Angreifern erleichtern.

Was bedeutet das für Deutschland?

Auch deutsche Organisationen setzen professionelle Firewalls ein. Aus den vorliegenden Angaben lässt sich aber nicht zuverlässig ableiten, wie viele deutsche Einrichtungen betroffen waren. Entscheidend sind Softwareversion, Konfiguration, Erreichbarkeit der Verwaltungsschnittstellen und verfügbare Sicherheitskorrekturen. Gerade kleinere Unternehmen verlassen sich oft darauf, dass einmal installierte Schutztechnik dauerhaft funktioniert. Diese Annahme kann gefährlich werden.

Was Unternehmen und Behörden prüfen sollten

  1. Verwaltungszugänge absichern: Die Administrationsoberfläche sollte nicht unnötig öffentlich erreichbar sein.
  2. Updates prüfen: Herstellerhinweise und passende Sicherheitskorrekturen beachten.
  3. Verbindungen untersuchen: Ungewöhnliche ausgehende SSH-Verbindungen und verdächtige Verwaltungsaktivitäten analysieren.
  4. Mehrschichtig schützen: Segmentierung, Zugriffsbeschränkungen, Überwachung und Backups einsetzen.
  5. Vorfälle aufklären: Nach einer Kompromittierung reicht ein Update allein möglicherweise nicht aus; auch weitere Zugänge und seitliche Bewegungen müssen untersucht werden.

Die Illusion absoluter Sicherheit

Moderne Firewalls sind unverzichtbar, aber keine unfehlbaren Wächter. Je mehr Kontrollfunktionen ein Gerät bündelt, desto schwerer können die Folgen einer Übernahme wiegen. Wer eine Firewall kontrolliert, sitzt an einer besonders empfindlichen Stelle der IT-Infrastruktur.

Fazit: Wenn der Wächter selbst zum Risiko wird

Die gemeldete Angriffskampagne zeigt, wie mehrere Schwachstellen zu einer ernsthaften Bedrohung kombiniert werden können. Sie belegt keine flächendeckende Übernahme Tausender Firewalls, wohl aber praktische Kompromittierungen. Unternehmen und Behörden sollten dies zum Anlass nehmen, ihre Sicherheitsarchitektur zu überprüfen. Denn die teuerste Alarmanlage hilft wenig, wenn der Einbrecher den Schlüssel zum Kontrollraum besitzt.

Quellen

Hunt.io: Technische Untersuchung
Cyber Press: PHP2Shell-Angriff

Redaktioneller Hinweis: Die beschriebenen Kompromittierungen beruhen auf veröffentlichten Sicherheitsanalysen; die vollständige forensische Beweislage liegt der Redaktion nicht unabhängig vor.

#Cybersecurity #Hackerangriff #Firewall #PaloAltoNetworks #PANOS #PHP2Shell #ITSicherheit #Cyberkriminalität #Datensicherheit #Netzwerksicherheit #KünstlicheIntelligenz #Rabenspiegel
Berlin nach dem CSD-Anschlag: Fünf Fragen, auf die Deutschland endlich Antworten braucht
4 Minuten gelesen

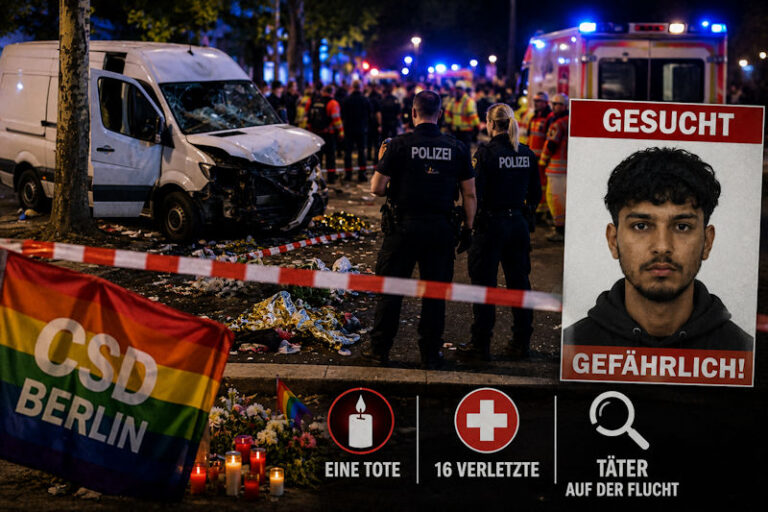
Eine Frau ist tot, mindestens 16 weitere Menschen wurden verletzt, drei davon lebensgefährlich. Nach dem Anschlag am Rande des Berliner Christopher Street Days fahnden Polizei und Generalstaatsanwaltschaft nach dem 21-jährigen Abdul B., der nach Angaben der Ermittlungsbehörden der islamistischen Szene zugeordnet wird. Der Verdacht lautet auf einen Terroranschlag.

Neben Trauer und Mitgefühl bleiben vor allem Fragen. Fragen, die sich jeder Bürger stellt. Und Fragen, denen sich Politik und Sicherheitsbehörden stellen müssen.

Erste Frage: Warum war die Veranstaltung nicht besser abgesichert?

Der Berliner CSD zählt zu den größten Veranstaltungen Europas. Zehntausende Menschen feiern dort jedes Jahr.

Nach zahlreichen islamistischen Anschlägen und Anschlagsversuchen der vergangenen Jahre hätte der Schutz einer derartigen Großveranstaltung höchste Priorität haben müssen.

Wie konnte ein Transporter überhaupt in die Nähe einer Menschenmenge gelangen?

Gab es ausreichend Poller, Sperren und Zufahrtsschutz?

Oder wurde das Risiko erneut unterschätzt?

Diese Fragen richten sich ausdrücklich nicht gegen die eingesetzten Polizeibeamten vor Ort, sondern an diejenigen, die Sicherheitskonzepte planen und politisch verantworten.

Zweite Frage: Warum konnte der Täter so schnell identifiziert werden?

Bereits kurze Zeit nach der Tat veröffentlichten die Behörden Name und Foto des mutmaßlichen Täters.

Eine derart schnelle Identifizierung lässt zwangsläufig vermuten, dass der Mann den Behörden nicht völlig unbekannt war.

Und genau daraus ergibt sich die nächste Frage.

Dritte Frage: War der Täter bereits vorher bekannt?

Nach Angaben der Ermittlungsbehörden soll Abdul B. der islamistischen Szene zugeordnet werden.

Medien berichten zudem, dass der Mann den Sicherheitsbehörden bereits bekannt gewesen sei.

Sollte das zutreffen, muss offen aufgearbeitet werden, welche Erkenntnisse bereits vorlagen und welche Konsequenzen daraus gezogen wurden.

Denn genau dafür existieren Sicherheitsbehörden.

Vierte Frage: Warum konnte ein polizeibekannter Islamist offenbar frei herumlaufen?

Hier liegt der eigentliche Kern der Debatte.

Wenn jemand den Behörden als Islamist bekannt ist und dennoch die Möglichkeit erhält, einen Terroranschlag mit tödlichem Ausgang zu verüben, dann stellt sich zwangsläufig die Frage, ob unser System funktioniert.

War eine intensivere Überwachung möglich?

Gab es rechtliche Hürden?

Wurde die Gefahr falsch eingeschätzt?

Oder fehlte schlicht der politische Wille, bekannte Gefährder konsequent zu überwachen und, soweit rechtlich möglich, an weiteren Straftaten zu hindern?

Diese Fragen sind unbequem.

Gerade deshalb müssen sie beantwortet werden.

Fünfte Frage: Wenn bereits frühere Anschlagspläne bekannt gewesen sein sollen, warum war er weiterhin auf freiem Fuß?

Besonders brisant sind inzwischen Medienberichte, wonach Abdul B. bereits früher einen Terroranschlag geplant haben soll.

Sollten sich diese Informationen bestätigen, würde sich die Angelegenheit noch einmal erheblich verschärfen.

Denn dann stellt sich nicht mehr nur die Frage, warum ein bekannter Islamist erneut zuschlagen konnte.

Dann stellt sich die Frage, warum jemand, gegen den offenbar bereits Erkenntnisse wegen mutmaßlicher Anschlagspläne vorlagen, weiterhin die Möglichkeit hatte, eine derartige Tat zu begehen.

Natürlich lebt Deutschland in einem Rechtsstaat.

Nicht jeder Verdacht rechtfertigt eine Inhaftierung.

Aber genau deshalb muss jetzt transparent aufgearbeitet werden:

  • Welche Erkenntnisse lagen den Behörden tatsächlich vor?
  • Wie wurde die Gefährlichkeit bewertet?
  • Welche Maßnahmen wurden ergriffen?
  • Und hätten Menschenleben möglicherweise verhindert werden können?

Es geht um Vertrauen in den Rechtsstaat

Die Ermittlungen laufen noch, und viele Details werden erst in den kommenden Tagen bekannt werden.

Doch schon jetzt steht fest: Die Öffentlichkeit hat Anspruch auf eine vollständige Aufklärung.

Nicht auf beschwichtigende Pressekonferenzen.

Nicht auf politische Floskeln.

Sondern auf nachvollziehbare Antworten.

Denn wenn sich bestätigen sollte, dass ein mutmaßlicher islamistischer Extremist den Behörden bekannt war und möglicherweise sogar bereits wegen früherer Anschlagspläne aufgefallen ist, dann muss offen darüber gesprochen werden, ob die bestehenden Instrumente zur Gefahrenabwehr ausreichen oder ob gravierende Fehler im System vorliegen.

Eine demokratische Gesellschaft darf sich nicht daran gewöhnen, dass nach jedem Terroranschlag dieselben Fragen gestellt werden und anschließend wieder zur Tagesordnung übergegangen wird.

Gerade das Vertrauen der Bürger in den Staat hängt davon ab, dass Sicherheitsbehörden Risiken frühzeitig erkennen, konsequent handeln und politische Verantwortliche bereit sind, aus Fehlern die notwendigen Konsequenzen zu ziehen.

Denn eines ist nach dieser Bluttat unbestreitbar: Eine Frau hat ihr Leben verloren, zahlreiche Menschen wurden schwer verletzt. Jetzt schuldet der Staat den Bürgern vor allem eines: ehrliche Antworten.

#Berlin #CSD #Terror #Terroranschlag #Islamismus #InnereSicherheit #Sicherheitspolitik #Gefährder #Politikversagen #Behördenversagen #Staatsversagen #Polizeiversagen #Migration #Berlin2026 #Deutschland #Rechtsstaat #Generalstaatsanwaltschaft #LKA #Aufklärung #Meinungsfreiheit