Start » kritische Infrastruktur

kritische Infrastruktur

Kriegsvorsorge
7 Minuten gelesen

Jetzt also die „Resilienzwoche“.

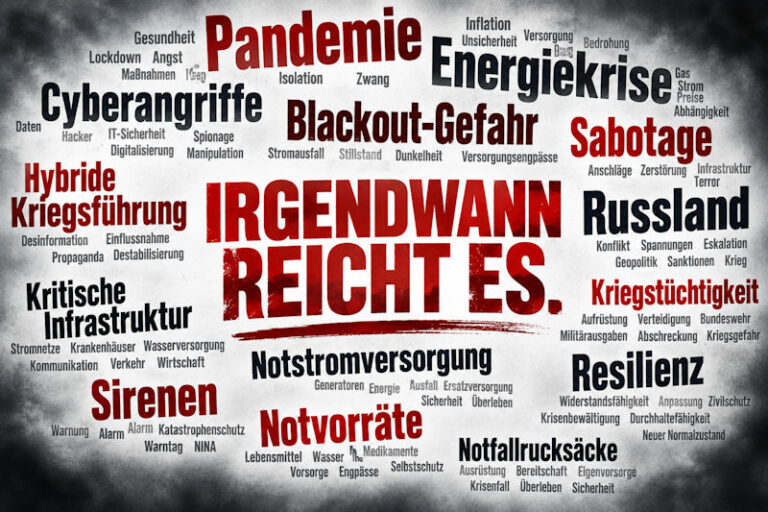
Die Hessische Landesregierung schickt die Bürger gedanklich schon einmal in den Krisenmodus. Notvorräte sollen angelegt werden. Notfallbeutel sollen bereitstehen. Warn-Apps sollen installiert sein. Sirenen werden wieder wichtig. Cyberangriffe, Sabotage, Stromausfälle und andere Krisenszenarien bestimmen die staatliche Kommunikation.

Und natürlich darf in diesem ganzen Bedrohungskatalog eines nicht fehlen: Russland.

Man muss inzwischen ernsthaft fragen:

Was soll das werden?

Wie weit will die Politik dieses Land noch in einen permanenten Zustand aus Angst, Bedrohung und Krisenerwartung hineinreden?

Vom Einkaufswagen direkt in den Krisenmodus

Im Rahmen der hessischen Resilienzwoche werden sogar REWE-Märkte einbezogen. In jedem Landkreis sollen Bürger sehen können, was sie für einen Notvorrat benötigen.

Im Landkreis Kassel findet die Aktion im REWE-Markt Grundmann in Breuna statt. Am 10. September steht dort von 10 bis 17 Uhr eine Ansprechperson des Fachbereichs Gefahrenabwehr bereit.

Man geht also Milch, Brot und Kartoffeln kaufen und bekommt nebenbei erklärt, was man benötigt, wenn die normale Versorgung nicht mehr funktioniert.

Ist das inzwischen das neue Deutschland?

Ein Land, dessen Regierung den Bürgern erklären muss, wie sie sich darauf vorbereiten sollen, dass Strom, Kommunikation oder Versorgung ausfallen?

Selbstverständlich ist Katastrophenschutz sinnvoll. Selbstverständlich sollte jeder Haushalt ein Mindestmaß an Wasser, Lebensmitteln, Medikamenten, Batterien und anderen wichtigen Dingen besitzen.

Aber darum geht es längst nicht mehr allein.

Es geht um das politische Klima, in dem diese Maßnahmen stattfinden.

Seit Jahren wird die Bevölkerung mit immer neuen Bedrohungsszenarien konfrontiert

Jede einzelne Maßnahme kann man isoliert wunderbar begründen. Genau darin liegt das Problem. Fügt man alles zusammen, entsteht das Bild eines Landes, dessen Bürger offenbar daran gewöhnt werden sollen, Krise als neuen Normalzustand zu akzeptieren.

Und ausgerechnet die Politik, die diese Entwicklung kommunikativ begleitet, präsentiert sich anschließend als fürsorglicher Beschützer.

Erst wird beinahe täglich erklärt, wie gefährlich die Welt geworden sei. Danach bekommt der Bürger eine Einkaufsliste für den Ernstfall.

Das ist eine bemerkenswerte Vorstellung von Sicherheitspolitik.

Wo ist eigentlich die Resilienzwoche für den Frieden?

Diese Frage sollte Roman Poseck und der hessischen CDU einmal gestellt werden:

  • Wo ist Ihre Aktionswoche für Diplomatie?
  • Wo sind die Programme zur Entspannung?
  • Wo sind die politischen Initiativen zur Wiederherstellung normaler Gesprächskanäle mit Russland?
  • Wo wird darüber gesprochen, wie Deutschland dazu beitragen könnte, dass die Gefahr einer weiteren militärischen Eskalation in Europa sinkt?
  • Wo ist die große politische Kampagne mit dem Ziel:

Davon hört man erstaunlich wenig.

Stattdessen soll der Bürger resilient werden.

Das ist praktisch.

Wenn die Welt immer gefährlicher wird, muss offenbar nicht die Politik ihren Kurs hinterfragen. Der Bürger muss lediglich lernen, mit den Folgen der Gefahren besser zurechtzukommen.

Was für eine groteske Umkehrung politischer Verantwortung.

Soll Deutschland auf einen dauerhaften Konflikt mit Russland vorbereitet werden?

Diese Frage muss erlaubt sein.

Niemand sollte behaupten, die hessische Landesregierung plane einen Krieg. Dafür gibt es keinen Beleg.

Aber ebenso wenig kann man ignorieren, dass Begriffe wie Russland, hybride Bedrohungen, Sabotage, Cyberangriffe, kritische Infrastruktur und zivile Krisenvorsorge inzwischen immer häufiger im selben politischen Zusammenhang auftauchen.

Damit verändert sich etwas im Denken einer Gesellschaft.

Aus einem Ausnahmezustand wird eine Möglichkeit.

Aus einer Möglichkeit wird ein Szenario.

Aus einem Szenario wird Vorsorge.

Und irgendwann erscheint die Vorstellung einer großen militärischen Konfrontation nicht mehr völlig absurd, sondern als etwas, auf das man sich eben „vorbereiten“ müsse.

Genau an diesem Punkt sollten sämtliche Alarmglocken schrillen.

Nicht die Sirenen des nächsten Warntages.

Die politischen Alarmglocken.

Wer Frieden will, muss irgendwann auch wieder über Entspannung sprechen

Was trägt diese Politik eigentlich dazu bei, das Verhältnis zu Russland zu entspannen?

Nichts.

  • Ein Notvorrat verbessert keine diplomatischen Beziehungen.
  • Eine Sirene beendet keinen Krieg.
  • Eine Warn-App verhindert keine Eskalation.
  • Ein Notstromaggregat ersetzt keinen Botschafter.
  • Und hundert neue Resilienzprogramme ersetzen keine Außenpolitik, die den ernsthaften Versuch unternimmt, politische Spannungen abzubauen.
  • Natürlich braucht Deutschland eine funktionierende Bundeswehr.
  • Natürlich braucht Deutschland Katastrophenschutz.
  • Natürlich müssen Stromnetze, Krankenhäuser, Wasserversorgung und Telekommunikation gegen Angriffe und Ausfälle geschützt werden.

Aber verdammt noch einmal:

Genau diese Selbstverständlichkeit scheint zunehmend verloren zu gehen.

Ich habe dieses Deutschland so noch nicht erlebt

Ich habe Jahrzehnte in diesem Land erlebt.

Ich habe den Kalten Krieg erlebt.

Damals standen sich NATO und Warschauer Pakt hochgerüstet gegenüber. Atomraketen standen auf beiden Seiten. Die Möglichkeit eines Weltkrieges war keine theoretische Spielerei.

Und trotzdem gehörte zur Politik immer auch ein Begriff, den man heute beinahe aus dem Wörterbuch gestrichen zu haben scheint:

Entspannung.

  • Man sprach miteinander.
  • Man verhandelte.
  • Man schloss Verträge.
  • Man hielt Gesprächskanäle offen.
  • Man wusste nämlich etwas sehr Einfaches:

Mit seinem Gegner muss man gerade dann reden, wenn man ihn nicht leiden kann.

Heute scheint dagegen schon die Forderung nach Gesprächen verdächtig zu sein.

  • Statt Entspannungspolitik bekommen wir Resilienzpolitik.
  • Statt Annäherung bekommen wir Notfallrucksäcke.
  • Statt politischer Visionen bekommen wir Konservendosen.

Was für ein Fortschritt.

Die CDU sollte erklären, wohin sie dieses Land eigentlich führen will

Die Hessische Landesregierung sollte deshalb nicht nur erklären, wie viele Liter Wasser der Bürger zu Hause lagern soll.

Sie sollte eine wesentlich wichtigere Frage beantworten:

  • Auf welche Zukunft bereitet sie Hessen eigentlich vor?
  • Auf eine Zukunft dauerhafter Konfrontation?
  • Auf Jahrzehnte der Feindschaft mit Russland?
  • Auf immer höhere Militärausgaben?
  • Auf eine Gesellschaft, in der Sirenen, Notstromaggregate und Krisenvorräte wieder zum normalen Alltag gehören?
  • Oder existiert irgendwo noch ein politischer Plan, wie Europa irgendwann wieder zu stabileren und friedlicheren Verhältnissen zurückkehren soll?

Denn Politik besteht nicht darin, den Bürgern permanent zu erklären, auf welche Katastrophe sie sich als Nächstes vorbereiten müssen.

Politik hat verdammt noch einmal die Aufgabe, Katastrophen zu verhindern.

Schluss mit der Politik des permanenten Alarmzustandes

Ein vernünftiger Notvorrat ist sinnvoll.

Ein funktionierender Katastrophenschutz ist unverzichtbar.

Eine widerstandsfähige Infrastruktur ist notwendig.

Aber eine Gesellschaft permanent mit neuen Krisen-, Kriegs-, Sabotage- und Bedrohungsszenarien zu konfrontieren und ihr anschließend zu erklären, sie müsse eben „resilienter“ werden, ist keine politische Vision.

Es ist die Verwaltung der Angst vor einer Zukunft, die die Politik selbst als immer gefährlicher beschreibt.

Die Bürger dürfen deshalb eine ganz einfache Forderung stellen:

Wir wollen nicht nur wissen, wie wir den nächsten Ernstfall überstehen.

Wir wollen wissen, was unsere Regierung tut, damit dieser Ernstfall niemals eintritt.

Und insbesondere wollen wir wissen, wie diese Politik jemals wieder zu einem entspannteren Verhältnis mit Russland führen soll.

Denn irgendwann muss Schluss sein mit dem politischen Mantra:

Bedrohung. Aufrüstung. Sabotage. Krise. Resilienz.

Deutschland braucht Sicherheit.

Aber Sicherheit entsteht nicht dadurch, dass eine Gesellschaft darauf trainiert wird, ständig mit dem Schlimmsten zu rechnen.

Wer nur noch darüber redet, wie wir den Ernstfall überleben, hat offenbar vergessen, dass Politik vor allem dafür sorgen sollte, dass wir ihn niemals erleben.

Nachsatz:

Vielleicht sollte die CDU weniger darüber nachdenken, was der Bürger für den Ernstfall in seinen Einkaufswagen legen soll, und mehr darüber, welche Politik notwendig wäre, damit dieser Ernstfall gar nicht erst eintritt. Das wäre eine Resilienzwoche, die diesen Namen tatsächlich verdient.

#Resilienzwoche #Hessen #CDU #RomanPoseck #Krisenvorsorge #Katastrophenschutz #Russland #Diplomatie #Frieden #Notvorrat #Warntag #NINA #KritischeInfrastruktur #Sicherheitspolitik #Entspannungspolitik
fünfkommaacht-k
7 Minuten gelesen

Wenn tagelang Daten abfließen, muss die Frage nach Verantwortung gestellt werden

Was beim Cyberangriff auf das Berliner Landesnetz inzwischen bekannt wird, lässt sich nicht mehr mit dem beruhigenden Verwaltungswort „IKT-Vorfall“ kleinreden.

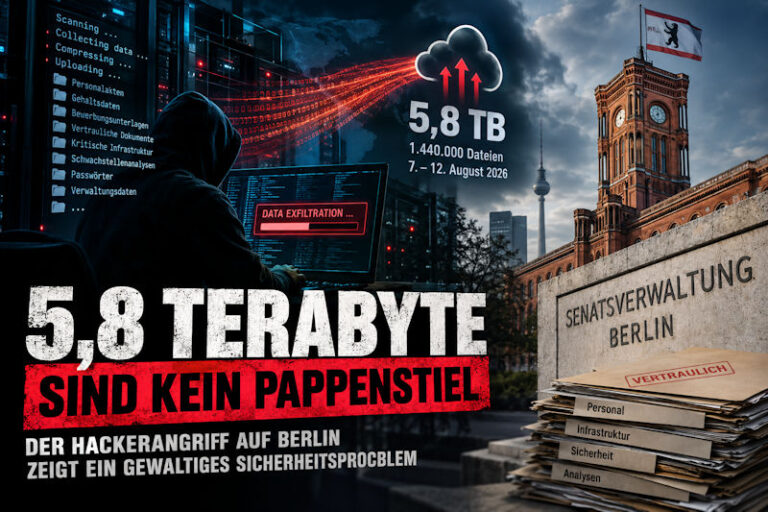
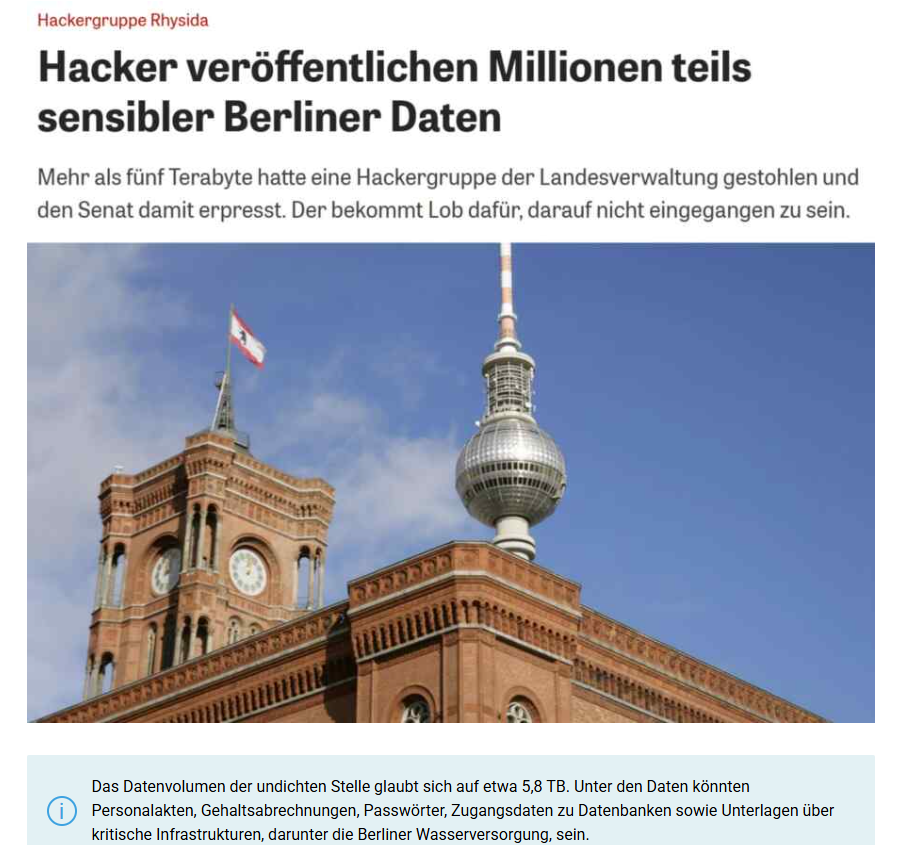
Wir sprechen nach aktuellem Stand von rund 1,44 Millionen Dateien und 5,8 Terabyte Daten.

5,8 Terabyte.

Das ist kein verlorener USB-Stick. Keine versehentlich verschickte Excel-Tabelle. Kein einzelnes kompromittiertes Postfach.

Das ist eine Datenmenge, bei der zwingend gefragt werden muss, wie ein Angreifer offenbar über Tage hinweg Daten suchen, lesen, zusammentragen und aus dem Netz schaffen konnte, ohne rechtzeitig gestoppt zu werden.

Nach Angaben der Berliner Behörden und des rbb flossen zwischen dem 7. und 12. August 2026 Daten ab. Die betroffenen Senatsverwaltungen wurden erst am 14. August vom Landesnetz getrennt.

Allein diese zeitliche Abfolge verlangt eine schonungslose Aufklärung.

5,8 Terabyte verschwinden nicht durch Zauberei

Natürlich muss man technisch sauber bleiben: Die reine Datenmenge beweist noch nicht, dass eine einzelne Netzwerkleitung plötzlich bis zum Anschlag ausgelastet gewesen sein muss.

Über mehrere Tage verteilt kann selbst eine solche Datenmenge in einem großen Behördennetz im normalen Datenverkehr teilweise untergehen.

Aber professionelle IT-Sicherheit überwacht im Jahr 2026 eben nicht nur die Gesamtmenge des Traffics.

  • Sie sucht nach Mustern.
  • Nach ungewöhnlichen Massenzugriffen.
  • Nach auffälliger Nutzung von Benutzer- und Servicekonten.
  • Nach Zugriffen auf große Mengen unterschiedlicher Dateien.
  • Nach ungewöhnlichen Lesevorgängen.
  • Nach verdächtigen Berechtigungsänderungen.
  • Nach lateralen Bewegungen zwischen Systemen.
  • Nach Datenansammlungen an ungewöhnlichen Orten.
  • Nach auffälligen externen Verbindungen.
  • Nach Abweichungen vom üblichen Verhalten eines Benutzers, Servers oder Arbeitsplatzes.

Dafür existieren SOC, SIEM, EDR/XDR, IDS/IPS, NetFlow-Analysen, zentrale Protokollierung und verhaltensbasierte Erkennung.

Das ist 2026 keine futuristische Geheimdiensttechnik.

Das ist das Handwerkszeug professioneller IT-Sicherheit.

Wer deshalb lediglich erklärt, hier habe ein „hochprofessioneller Angreifer“ zugeschlagen, beantwortet die entscheidende Frage nicht:

Warum konnte ein hochprofessioneller Angreifer offenbar tagelang erfolgreich arbeiten?

Das eigentliche Problem ist nicht nur die Datenmenge

Noch gravierender wird der Vorgang durch die Art der Informationen, die nach bisherigen Berichten unter den veröffentlichten Daten sein sollen.

Genannt werden unter anderem Personal- und Gehaltsdaten, vertrauliche Verwaltungsunterlagen sowie Dokumente mit Bezug zu kritischer Infrastruktur.

Besonders brisant sind Berichte über Schwachstellenanalysen zur Trinkwasserversorgung beziehungsweise zu kritischen Versorgungseinrichtungen.

Hier muss allerdings sauber getrennt werden: Welche konkreten Dokumente tatsächlich authentisch sind und in welchem Umfang sicherheitsrelevante Informationen betroffen sind, muss die laufende behördliche und forensische Prüfung abschließend fest

Sollte sich jedoch bestätigen, dass detaillierte Schwachstellenanalysen kritischer Infrastruktur abgeflossen sind, bekommt dieser Vorgang eine völlig andere Dimension.

Eine Schwachstellenanalyse existiert schließlich gerade deshalb, weil sie Risiken identifiziert.

Sie kann beschreiben, welche Bereiche besonders geschützt werden müssen, welche Abhängigkeiten bestehen, wo organisatorische oder technische Risiken liegen und an welchen Stellen Verbesserungen erforderlich sind.

Solche Informationen gehören zu den Dokumenten, bei denen das Prinzip gelten muss:

  • Need-to-know.
  • Least Privilege.
  • Segmentierung.
  • Klassifizierung.
  • Strikte Zugriffskontrolle.
  • Überwachung privilegierter Konten.
  • Lückenlose Protokollierung.
  • Begrenzung des möglichen Schadens eines einzelnen kompromittierten Zugangs.
  • Das klingt furchtbar langweilig.
  • IT-Sicherheit ist meistens langweilig.
  • Bis man sie nicht ordentlich macht.
  • Dann wird sie plötzlich sehr aufregend und sehr teuer.

Warum konnte ein kompromittierter Bereich offenbar so weit reichen?

Genau diese Frage muss jetzt beantwortet werden.

  • Selbst wenn ein Angreifer erfolgreich in ein Behördennetz eindringt, darf daraus nicht automatisch folgen, dass er sich anschließend wie in einem Selbstbedienungsladen durch riesige Datenbestände bewegen kann.
  • Moderne Sicherheitsarchitektur geht ausdrücklich davon aus, dass einzelne Konten oder Systeme irgendwann kompromittiert werden können.
  • Deshalb muss der mögliche Schaden begrenzt werden.
  • Ein kompromittierter Arbeitsplatz darf nicht der Generalschlüssel für das Gebäude sein.
  • Wenn ein Angreifer tatsächlich an Personalunterlagen, Verwaltungsdaten, vertrauliche Dokumente und möglicherweise Informationen über kritische Infrastruktur gelangen konnte, muss deshalb untersucht werden, ob Berechtigungen zu großzügig vergeben, Netze unzureichend segmentiert oder sensible Dokumente an ungeeigneten Stellen gespeichert waren.

Und wo waren die Alarme?

  • Das ist die unangenehmste Frage.
  • Ein mehrtägiger Angriff dieser Größenordnung besteht normalerweise nicht aus einem einzigen Mausklick.
  • Angreifer müssen Systeme erkunden, Zugriffsrechte nutzen oder erweitern, Daten finden und schließlich kopieren beziehungsweise exfiltrieren.
  • Jeder einzelne Schritt kann Spuren hinterlassen.
  • Vielleicht waren diese Spuren vorhanden und wurden nicht erkannt.
  • Vielleicht existierten entsprechende Überwachungsmöglichkeiten nicht ausreichend.
  • Vielleicht waren Regeln falsch konfiguriert.
  • Vielleicht gingen Warnungen in einer Flut anderer Meldungen unter.
  • Vielleicht waren Zuständigkeiten unklar.
  • Vielleicht wurden Risiken bereits vorher akzeptiert.
  • Welche dieser Möglichkeiten zutrifft, muss die Forensik klären.

Aber genau deshalb reicht die Erklärung „professioneller Hackerangriff“ nicht.

Sie beschreibt den Gegner.

Sie erklärt nicht das Versagen der Verteidigung.

Nach einem solchen Einbruch reicht ein Passwortwechsel nicht

  • Besonders problematisch ist die Frage, ob die Angreifer dauerhafte Zugriffsmöglichkeiten hinterlassen haben.
  • Professionelle Angreifer versuchen häufig, Persistenz zu schaffen, damit ein Zugang nicht mit dem Schließen der ursprünglichen Sicherheitslücke automatisch verloren geht.
  • Deshalb muss nach einem derart schweren Vorfall jedes möglicherweise kompromittierte System als potenziell unsicher betrachtet und forensisch geprüft werden.
  • Ob tatsächlich ein vollständiger Neuaufbau des gesamten Landesnetzes erforderlich ist, lässt sich ohne Kenntnis der forensischen Ergebnisse nicht seriös behaupten.
  • Aber die Schwelle für einen kontrollierten Neuaufbau kompromittierter Systeme muss bei einem solchen Vorfall ausgesprochen niedrig liegen.

Das betrifft nicht nur Server.

Auch Clients, Fernzugänge, privilegierte Konten, Administrationssysteme, mobile Geräte und Homeoffice-Infrastruktur müssen in die Untersuchung einbezogen werden, soweit sie Teil der kompromittierten Umgebung waren.

Denn das Schlimmste wäre jetzt eine schnelle politische Erfolgsmeldung nach dem Motto:

„Der Angriff wurde eingedämmt.“

Eindämmen ist nicht dasselbe wie bereinigen.

Und bereinigen ist nicht dasselbe wie beweisen, dass der Angreifer draußen ist.

Das ist inzwischen eine Führungsfrage

Spätestens an diesem Punkt endet die Geschichte vom Administrator im Maschinenraum.

IT-Sicherheit ist bei einer Landesverwaltung eine Führungsaufgabe.

  • Wer entscheidet über Budgets?
  • Wer genehmigt Sicherheitskonzepte?
  • Wer entscheidet über Personalstärken?
  • Wer akzeptiert Restrisiken?
  • Wer kontrolliert die Umsetzung?
  • Wer erhält Berichte über bekannte Schwachstellen?

Und vor allem:

Welche Sicherheitsdefizite waren bereits vor dem Angriff bekannt?

Diese Fragen gehören vollständig auf den Tisch.

Nicht irgendwann.

Jetzt.

Es braucht eine lückenlose Chronologie vom ersten nachweisbaren Eindringen bis zur Trennung der Systeme am 14. August.

  • Welche Alarme wurden wann erzeugt?
  • Wer erhielt sie?
  • Welche Maßnahmen wurden getroffen?
  • Welche Systeme waren betroffen?
  • Welche Konten wurden kompromittiert?
  • Welche Daten wurden tatsächlich gelesen?
  • Welche Daten verließen nachweislich das Netz?
  • Welche Sicherheitslücken waren vorher bekannt?
  • Welche davon waren als Risiko dokumentiert?
  • Und welche Verantwortlichen wussten davon?

5,8 Terabyte verlangen 5,8 Terabyte Aufklärungswillen

Der Berliner Cyberangriff darf nicht in einigen Monaten mit einem Abschlussbericht, ein paar neuen Arbeitsgruppen und dem üblichen Satz enden, man habe „wichtige Lehren gezogen“.

Denn sollte sich das derzeit bekannte Ausmaß bestätigen, handelt es sich um einen der schwerwiegendsten Angriffe auf eine deutsche Landesverwaltung.

Personenbezogene Daten können geändert werden.

Passwörter können ersetzt werden.

Konten können gesperrt werden.

Aber einmal veröffentlichte vertrauliche Informationen lassen sich nicht zurückholen.

Und mögliche Informationen über Schwachstellen kritischer Infrastruktur werden nicht dadurch ungefährlich, dass man anschließend eine Pressekonferenz veranstaltet.

Berlin muss deshalb nicht nur erklären, wer angegriffen hat.

Berlin muss erklären, warum der Angriff so erfolgreich sein konnte.

Denn 5,8 Terabyte sind kein Pappenstiel.

Und wenn Angreifer über Tage hinweg Millionen Dateien aus einer öffentlichen Verwaltung heraustragen können, lautet die zentrale Frage nicht nur:

Wie gut waren die Hacker?

Sondern vor allem:

Wie schlecht war die Verteidigung?

Hashtags:
#Berlin #Cyberangriff #Datenhack #Cybersicherheit #ITSecurity #Datenschutz #KRITIS #Landesnetz #Verwaltung #Informationssicherheit #Cybercrime #BSI #KritischeInfrastruktur


Umspannwerk
6 Minuten gelesen

Anschläge auf Umspannwerke, Antifa, Bekennerschreiben und die erstaunliche politische Sehschwäche Deutschlands

Umspannwerke werden angegriffen. Kritische Infrastruktur wird zum Ziel. Stromversorgung wird sabotiert.

Und plötzlich entdeckt Deutschland eine vollkommen neue Tugend:

Vorsicht.

Bloß keine voreiligen politischen Schlüsse. Bloß nicht vorschnell von Extremismus sprechen. Erst einmal abwarten. Prüfen. Einordnen. Differenzieren.

Wie wohltuend.

Man möchte diese neu entdeckte Besonnenheit beinahe einrahmen.

Denn stellen wir uns dieselbe Geschichte einmal mit umgekehrten politischen Vorzeichen vor:

Anschläge auf Umspannwerke. Bekennerschreiben auf einer einschlägigen rechten Plattform. Politische Forderungen. Eine erkennbare ideologische Motivation.

Wie lange würde es dauern, bis vom „Angriff von rechts auf unsere Demokratie“ gesprochen würde?

Zehn Minuten?

Zwanzig?

Vermutlich wäre noch vor dem Frühstück die AfD im Spiel.

NIUS berichtet über eine linke Spur

Besonders interessant ist in diesem Zusammenhang ein Bericht von NIUS. NIUS – Nachrichten, Shows und mehr | NIUS

NIUS berichtet über entsprechende Veröffentlichungen beziehungsweise Bekennerschreiben aus dem linksradikalen Umfeld und stellt dabei einen Zusammenhang mit der Reaktion auf Donald Trumps Vorgehen gegen linksradikale Strukturen und Medien her.

Das ist die Darstellung von NIUS.

Und darüber darf man sprechen.

Denn Plattformen wie Indymedia sind keineswegs vollkommen unbekannte Orte, wenn es um Veröffentlichungen und Bekennerschreiben aus dem linksradikalen beziehungsweise linksextremen Spektrum geht.

Doch sobald das Wort „links“ auftaucht, beginnt in Deutschland häufig das große sprachliche Wattebauschwerfen.

Aus Extremisten werden Aktivisten.

Aus politischer Gewalt wird Protest.

Aus Sabotage wird Widerstand.

Und aus einem Angriff auf Infrastruktur wird schlimmstenfalls eine etwas temperamentvolle Form gesellschaftlicher Meinungsäußerung.

Man wartet eigentlich nur noch darauf, dass ein zerstörtes Umspannwerk als „unkonventionelle Form demokratischer Teilhabe“ bezeichnet wird.


Hier erklärt V. seine Anschläge auf das Stromnetz – Videobeitrag ansehen

Wo bleibt eigentlich Putin?

  • Fast enttäuschend ist, dass noch niemand überzeugend Russland verantwortlich gemacht hat.
  • Das gehört inzwischen schließlich zum politischen Werkzeugkasten.
  • Kabel kaputt?…..Putin.
  • Drohne gesehen?…..Putin.
  • Server ausgefallen?…..Russischer Cyberangriff.
  • Kaffeemaschine streikt?…..Hybride Kriegsführung.

Vielleicht kommt es noch.

Irgendein Experte wird sich bestimmt finden, der erklärt, ein linksradikales Bekennerschreiben könne selbstverständlich Bestandteil einer raffinierten russischen Desinformationskampagne sein.

Dann wäre die politische Welt wieder schön übersichtlich.

Und wenn Putin keine Zeit hat, bleibt immer noch die AfD

Vielleicht findet man irgendwo einen blauen Kabelbinder.

Oder einer der Verdächtigen ist irgendwann an einem AfD-Wahlplakat vorbeigegangen.

Dann kann man endlich die richtige Talkshowüberschrift formulieren.

Satire beiseite:

Genau darin liegt das Problem.

Politische Gewalt muss unabhängig davon beurteilt werden, wer sie begeht und mit welcher Ideologie sie gerechtfertigt wird.

Wer ein Umspannwerk angreift, spielt nicht Revolution.

Er greift kritische Infrastruktur an.

Strom versorgt Krankenhäuser, Pflegeeinrichtungen, Wasserwerke, Telekommunikation, Unternehmen und Millionen Haushalte.

Der Transformator interessiert sich erstaunlich wenig dafür, ob sein Zerstörer rechts, links oder im Kreis herum denkt.

Und dann wäre da noch das Geld

An diesem Punkt wird die Angelegenheit besonders unangenehm.

Deutschland verfügt über eine umfangreiche Landschaft von Vereinen, Initiativen, Stiftungen, Projekten und NGOs, die unter Überschriften wie Demokratieförderung, Antirassismus, Antifaschismus oder Kampf gegen Rechtsextremismus tätig sind.

Zahlreiche dieser Organisationen erhalten öffentliche Fördermittel.

Und öffentliches Geld ist letztlich:

Steuergeld.

Deshalb muss eine Frage erlaubt sein:

Wo endet legitime Demokratieförderung und wo beginnt die indirekte Finanzierung politischer Milieus, an deren Rändern es Berührungspunkte zu linksradikalen oder linksextremen Strukturen geben kann?

  • Das bedeutet ausdrücklich nicht, dass jede Antifa-Gruppe staatlich finanziert wird.
  • Es bedeutet auch nicht, dass jeder Verein gegen Rechtsextremismus linksextremistisch wäre.
  • Aber gerade deshalb braucht es Transparenz.
  • Wer bekommt wie viel Geld?
  • Für welche Projekte?
  • Welche Organisationen arbeiten miteinander zusammen?
  • Welche personellen Überschneidungen existieren?
  • Wohin werden Fördermittel weitergereicht?
  • Und wer kontrolliert eigentlich, was mit diesem Geld geschieht?
  • Denn der Staat darf Extremismus nicht finanzieren.
  • Nicht rechts.
  • Nicht islamistisch.
  • Und selbstverständlich auch nicht links.

Weder unmittelbar noch über undurchsichtige Förderketten.

Man stelle sich dieselbe Konstruktion rechts vor

Eine konservative Organisation erhält öffentliche Fördermittel.

Sie arbeitet mit weiteren Vereinen zusammen.

An deren politischem Rand tauchen extremistische Gruppierungen auf.

Aus diesem Umfeld werden Gewalttaten gerechtfertigt.

Was würde passieren?

Zu Recht würden Journalisten recherchieren.

Zu Recht würden Fördermittel überprüft.

Zu Recht würden personelle Verbindungen untersucht.

Und zu Recht müsste die Politik erklären, warum dort Steuergeld landet.

Genau dieser Maßstab muss auch links gelten.

Nicht mehr.

Aber verdammt noch einmal auch nicht weniger.

Keine politische Geldwäsche durch das Wort „Demokratie“

Es reicht nicht, ein Förderprogramm mit Begriffen wie „Demokratie“, „Vielfalt“ oder „Zivilgesellschaft“ zu überschreiben und damit jede weitere Kontrolle für überflüssig zu erklären.

Demokratie bedeutet nämlich auch Kontrolle staatlichen Handelns.

Und wer Geld vom Steuerzahler erhält, muss Rechenschaft darüber ablegen können.

Sollte sich herausstellen, dass öffentliche Gelder unmittelbar oder mittelbar tatsächlich bei extremistischen Strukturen landen, muss die Konsequenz simpel sein:

Förderung stoppen.

Rückforderungen prüfen.

Verantwortlichkeiten klären.

Dabei darf es vollkommen egal sein, welche politische Farbe der Extremist bevorzugt.

Die gute Gewalt gibt es nicht

Das ist überhaupt die entscheidende Erkenntnis.

Ein rechter Brandanschlag ist ein Brandanschlag.

Islamistischer Terror ist Terror.

Russische Sabotage ist Sabotage.

Und linksextreme Sabotage verwandelt sich nicht dadurch in politischen Aktivismus, dass irgendwo „Antifaschismus“, „Klima“ oder „Antikapitalismus“ darübergeschrieben wird.

Die Vorstellung vom politisch guten Extremisten ist brandgefährlich.

Denn irgendwann glaubt der Extremist selbst daran.

Und was wird am Ende herauskommen?

  • Vielleicht werden Täter gefunden.
  • Vielleicht Hintermänner.
  • Vielleicht Strukturen.
  • Vielleicht Netzwerke.
  • Vielleicht auch wieder erstaunlich wenig.

Der Bürger kennt inzwischen das Ritual:

  • Es werde „in alle Richtungen“ ermittelt.
  • Die Behörden nähmen den Vorgang „sehr ernst“.
  • Man ermittle „mit Hochdruck“.
  • Wochen vergehen.
  • Monate vergehen.
  • Die Medien beschäftigen sich mit dem nächsten Thema.
  • Und irgendwann bleibt eine Pressemitteilung übrig.

Nur das beschädigte Umspannwerk hat von der ganzen sprachlichen Entschlossenheit bemerkenswert wenig.

Deutschland braucht zwei offene Augen

  • Rechtsextremismus muss bekämpft werden.
  • Islamismus muss bekämpft werden.
  • Ausländische Sabotage muss bekämpft werden.
  • Und Linksextremismus muss genauso konsequent bekämpft werden.
  • Eigentlich ein vollkommen banaler Satz.

Offenbar muss man ihn trotzdem aussprechen.

Denn eine Demokratie kann nicht auf dem rechten Auge Adleraugen besitzen und auf dem linken plötzlich den Blindenstock herausholen.

Und schon gar nicht darf der Eindruck entstehen, dass der Bürger möglicherweise morgens mit seinen Steuern die Sicherheitsbehörden finanziert und nachmittags über staatliche Förderprogramme politische Strukturen mitbezahlt, deren Verhältnis zu extremistischen Rändern zumindest einer kritischen Überprüfung bedarf.

Extremismus bleibt Extremismus.

Sabotage bleibt Sabotage.

Und ein Angriff auf unsere Stromversorgung bleibt ein Angriff auf unsere kritische Infrastruktur.

Ganz gleich, ob der Täter dabei eine Deutschlandfahne, eine rote Fahne oder eine Antifa-Fahne im Kopf hat.

Der Strom fragt nicht nach der politischen Gesinnung.

Wenn das Licht ausgeht, ist es für alle dunkel.

Auch auf dem linken Auge.


Hashtags:
#Umspannwerke #Sabotage #Linksextremismus #Antifa #Indymedia #NIUS #KritischeInfrastruktur #Steuergeld #NGOs #Fördergelder #Stromnetz #InnereSicherheit #Doppelmoral #Extremismus #Deutschland

NIUS – Nachrichten, Shows und mehr | NIUS

Kassel Airport
7 Minuten gelesen

Hessens Innenminister Roman Poseck warnt. Wieder einmal. Diesmal ist Hessen ein „potenzielles Angriffsziel“, Russland bildet den großen Hintergrund, hybride Gefahren lauern, Drohnen fliegen, Spione spähen, Saboteure sabotieren. Und am Ende der Erzählung stehen mehr Verfassungsschutz, mehr Überwachung, mehr Drohnenabwehr und möglichst auch militärische Forschung am Kassel Airport.

Das klingt beeindruckend. Es hat nur einen kleinen Schönheitsfehler:

Zwischen dem, was tatsächlich bewiesen ist, und dem, was politisch daraus gemacht wird, liegt ein ziemlich großer Abstand.

Die Drohne von Leipzig: Wer war es denn nun?

Ausgangspunkt ist der Vorfall am Flughafen Leipzig/Halle. Dort wurde eine Drohne entdeckt, die nach bisherigen Berichten Sprengstoff transportiert haben soll. In unmittelbarer Nähe befand sich eine ukrainische Frachtmaschine.

Ein hochgradig ernster Vorgang. Keine Frage.

  • Aber wer steckte dahinter?
  • Russland?
  • Der russische Geheimdienst?
  • Ein beauftragter Saboteur?
  • Eine andere staatliche Stelle?
  • Ein Einzeltäter?

Bislang fehlt der öffentlich präsentierte Beweis, der diese entscheidende Frage beantwortet.

Und genau an dieser Stelle beginnt das Problem.

Poseck erklärt, die neue Qualität bestehe in der Verbindung von Drohnen und Sprengstoff und beschreibt anschließend sogar das vermeintliche Kalkül:

„Genau diese Verschleierung ist Teil des Kalküls.“

Wessen Kalkül eigentlich?

Wenn der Täter noch gar nicht feststeht, kann man erstaunlicherweise auch dessen Kalkül nicht kennen.

Man kann Hypothesen aufstellen. Man kann Verdachtsrichtungen verfolgen. Sicherheitsbehörden müssen genau das sogar tun.

Aber eine Hypothese bleibt eine Hypothese.

Aus Verdacht wird ein Bedrohungsszenario

Poseck stellt den Leipziger Vorfall unmittelbar in einen größeren Zusammenhang aus Sabotage, Spionage, Cyberangriffen, Desinformation und hybrider Kriegsführung.

Das Problem dabei ist nicht, dass solche Gefahren nicht existieren.

Natürlich existieren sie.

Das Problem besteht darin, dass völlig unterschiedliche Erscheinungsformen zu einem einzigen großen Bedrohungskomplex verschmolzen werden. Und über allem schwebt unübersehbar Russland.

Damit entsteht beim Leser zwangsläufig eine einfache Gleichung:

Drohne + Sprengstoff + ukrainisches Flugzeug = hybrider russischer Angriff.

Nur ist eine solche Gleichung bislang eben nicht bewiesen.

Seriöse Sicherheitspolitik müsste deshalb sehr genau unterscheiden:

  • Was wissen wir?
  • Was vermuten wir?
  • Welche Indizien gibt es?
  • Und was wurde tatsächlich nachgewiesen?

Diese Trennung vermisse ich in der politischen Kommunikation zunehmend.

Die wundersamen 2.000 Russland-Fälle

Besonders beeindruckend klingt Posecks nächste Zahl.

Mehr als 2.000 „Verdachtsfälle mit Russland-Bezug“ soll es inzwischen geben.

Das hört sich dramatisch an.

  • Aber was bedeutet diese Zahl eigentlich?
  • Wie viele dieser 2.000 Verdachtsfälle haben sich bestätigt?
  • Wie viele wurden nach einer Überprüfung verworfen?
  • Was genügt überhaupt, damit ein Vorgang als „Verdachtsfall mit Russland-Bezug“ gezählt wird?
  • Handelt es sich um Spionage?
  • Sabotage?
  • Cyberangriffe?
  • Drohnenbeobachtungen?
  • Hinweise aus der Bevölkerung?
  • Internetaktivitäten?
  • Mehrfachmeldungen?

Solange diese Fragen nicht beantwortet werden, ist die Zahl politisch hervorragend verwendbar, aber analytisch erstaunlich dünn.

2.000 Verdachtsfälle sind nicht 2.000 nachgewiesene russische Operationen.

Das sollte eigentlich selbstverständlich sein.

Gerade ein Innenminister müsste mit dieser Unterscheidung besonders sorgfältig umgehen.

Hessen als Angriffsziel: eine dramatische Banalität

Dann folgt die nächste Schlagzeile:

„Hessen ist potenzielles Angriffsziel.“

Natürlich ist Hessen ein potenzielles Angriffsziel.

Hessen verfügt über den Frankfurter Flughafen, einen der bedeutendsten Internetknoten der Welt, Banken, Verkehrsinfrastruktur, Energieversorgung, Industrie und militärische Einrichtungen.

  • Aber Bayern ist ebenfalls potenzielles Angriffsziel.
  • Nordrhein-Westfalen auch.
  • Hamburg ebenso.
  • Niedersachsen genauso.

Im Grunde ist jedes Bundesland mit relevanter Infrastruktur ein potenzielles Angriffsziel.

Entscheidend wäre deshalb nicht die Frage, ob Hessen theoretisch angegriffen werden könnte.

Entscheidend wäre:

Gibt es konkrete Erkenntnisse über eine gegenwärtig erhöhte oder unmittelbar bevorstehende Bedrohung Hessens?

Das wäre eine Information.

„Hessen könnte angegriffen werden“ ist zunächst einmal eine Möglichkeit.

Und plötzlich geht es um Rheinmetall

Besonders bemerkenswert wird Posecks Argumentation beim Kassel Airport.

Dort entsteht ein Drohnenkompetenzzentrum. Forschung an Drohnenerkennung und Drohnenabwehr ist angesichts der technischen Entwicklung durchaus sinnvoll.

Aber Poseck geht erheblich weiter.

Auf die Frage, ob dort auch Rüstungsunternehmen wie Rheinmetall militärisch forschen sollten, antwortet er:

Ja.

Wissenschaft, Sicherheitsbehörden, Militär und Industrie müssten zusammenarbeiten. Die Zivilklausel sei „aus der Zeit gefallen“.

Das kann Poseck politisch vertreten.

Nur sollte man genau hinschauen, wie schnell ein ungeklärter Drohnenvorfall plötzlich zum Argument für eine grundsätzliche Neuorientierung universitärer Forschung und eine engere Zusammenarbeit mit der Rüstungsindustrie wird.

Der Leipziger Täter steht noch nicht fest.

Aber eine politische Konsequenz scheint bereits festzustehen.

Das ist bemerkenswert.

Drohne in Leipzig, Online-Durchsuchung in Hessen?

Noch bemerkenswerter wird es anschließend.

Poseck zählt stolz auf, was Hessen inzwischen alles geschaffen beziehungsweise ermöglicht hat:

  • Drohnenabwehr.
  • KI bei der Videoüberwachung.
  • Online-Durchsuchungen.
  • Neue Strukturen beim Verfassungsschutz.
  • Operative Aufklärung.
  • Spionageabwehr.
  • Wirtschafts-, Wissenschafts- und Behördenschutz.

Man darf dazu eine ganz einfache Frage stellen:

Welche dieser zusätzlichen Überwachungsbefugnisse hätte die Drohne am Flughafen Leipzig/Halle verhindert?

Was genau hätte beispielsweise eine Online-Durchsuchung geändert?

An dieser Stelle bekommt die Argumentation einen unangenehmen Beigeschmack.

Ein konkreter Sicherheitsvorfall wird mit Maßnahmen verbunden, deren Zusammenhang mit genau diesem Vorfall keineswegs selbstverständlich ist.

Aus einer Drohne wird eine Begründung für einen immer leistungsfähigeren Sicherheitsapparat.

Poseck und der Hang zum hinschauenden Staat

Das passt durchaus zu Posecks bisheriger politischen Linie.

In Hessen wurde mit „Hessen gegen Hetze“ eine staatliche Meldestruktur geschaffen, über die Bürger Inhalte im Internet melden konnten. Die Konstruktion war politisch umstritten und wurde später neu ausgerichtet. Selbst Posecks Innenministerium sprach schließlich davon, dass die vorherige breite Ausrichtung nicht mehr zeitgemäß gewesen sei und man nicht länger Anlaufstelle für teilweise „fragwürdige Anzeigen“ aus ganz Deutschland sein wolle.

Das sollte man sich in Erinnerung rufen.

Denn Posecks politische Antwort auf gesellschaftliche und sicherheitspolitische Probleme lautet auffallend häufig:

mehr hinschauen, mehr melden, mehr auswerten, mehr Befugnisse.

Jetzt kommen Online-Durchsuchung, KI-Überwachung und ein weiter gestärkter Verfassungsschutz hinzu.

Jede einzelne dieser Maßnahmen kann man diskutieren.

Aber gerade deshalb sollte eine demokratische Öffentlichkeit sehr genau darauf achten, ob außergewöhnliche staatliche Befugnisse tatsächlich durch konkrete Gefahren begründet werden oder ob abstrakte Bedrohungsszenarien irgendwann als Universalbegründung ausreichen.

Wachsam sollen jetzt auch die Bürger werden

Poseck fordert die Bevölkerung schließlich auf, ungewöhnliche Drohnenflüge über Bahnanlagen, Umspannwerken, Betrieben oder Kasernen der Polizei zu melden.

Bei konkreten verdächtigen Beobachtungen ist das selbstverständlich vernünftig.

Problematisch wird es erst, wenn aus gesellschaftlicher Wachsamkeit ein Klima permanenten Verdachts entsteht.

Denn auch hier gilt:

  • Nicht jede Drohne ist eine russische Drohne.
  • Nicht jeder Cyberangriff kommt aus Moskau.
  • Nicht jede technische Störung ist Sabotage.
  • Nicht jede Falschinformation ist eine staatliche Desinformationsoperation.
  • Und nicht jeder Verdacht wird dadurch zur Tatsache, dass eine Behörde ihn registriert.

Sicherheitspolitik braucht Beweise, keine Dramaturgie

Niemand sollte russische Spionage, Sabotage oder Cyberoperationen verharmlosen. Deutschland muss sich gegen tatsächliche Angriffe schützen, ganz gleich, ob sie aus Russland, Iran, China oder irgendeinem anderen Staat kommen.

Gerade deshalb sollte man von einem Innenminister Präzision verlangen.

Wenn Russland verantwortlich ist, sollen die Beweise auf den Tisch.

Wenn Erkenntnisse geheim bleiben müssen, kann die Regierung zumindest erklären, auf welcher Erkenntnisgrundlage sie ihre Gefahrenbewertung vornimmt.

Wenn aber lediglich ein Verdacht besteht, dann muss er auch als Verdacht bezeichnet werden.

Was nicht akzeptabel sein sollte, ist eine politische Mechanik, bei der am Anfang ein ungeklärter Vorfall steht und am Ende mehr Überwachung, mehr Geheimdienstbefugnisse, mehr militärische Forschung und die nächste große Bedrohungsschlagzeile herauskommen.

Deshalb bleiben einige sehr einfache Fragen an Roman Poseck:

Welche konkreten Beweise verbinden den Leipziger Drohnenvorfall mit Russland?

Wie viele der mehr als 2.000 angeblichen Verdachtsfälle mit Russland-Bezug haben sich tatsächlich bestätigt?

Nach welchen Kriterien werden diese Fälle gezählt?

Welche konkrete erhöhte Gefährdung Hessens ist derzeit nachgewiesen?

Welche der von Poseck genannten neuen Überwachungsbefugnisse hätte den Leipziger Vorfall tatsächlich verhindert?

Und schließlich:

Warum werden aus einem noch nicht abschließend aufgeklärten Vorfall bereits weitreichende politische Forderungen abgeleitet?

  • Ein Rechtsstaat darf wachsam sein.
  • Ein Rechtsstaat muss sich verteidigen können.
  • Aber ein Rechtsstaat sollte noch etwas können:

zwischen Verdacht und Beweis unterscheiden.

Gerade ein Innenminister – gerade ein Richter auf Lebenszeit!

#Poseck #RomanPoseck #Hessen #Innenminister #Russland #Ukraine #LeipzigHalle #Drohne #Drohnenvorfall #HybrideBedrohung #Spionage #Sabotage #Verfassungsschutz #Überwachung #OnlineDurchsuchung #KIÜberwachung #KasselAirport #Drohnenabwehr #Rheinmetall #Rüstungsindustrie #Zivilklausel #HessenGegenHetze #Bürgerrechte #Rechtsstaat #InnereSicherheit #BeweiseStattBehauptungen

Was wird uns verschwiegen
10 Minuten gelesen

Es gibt Vorgänge, bei denen eine Regierung nicht beschwichtigen, relativieren oder mit möglichst geschickt formulierten Dementis arbeiten sollte. Sie sollte antworten.

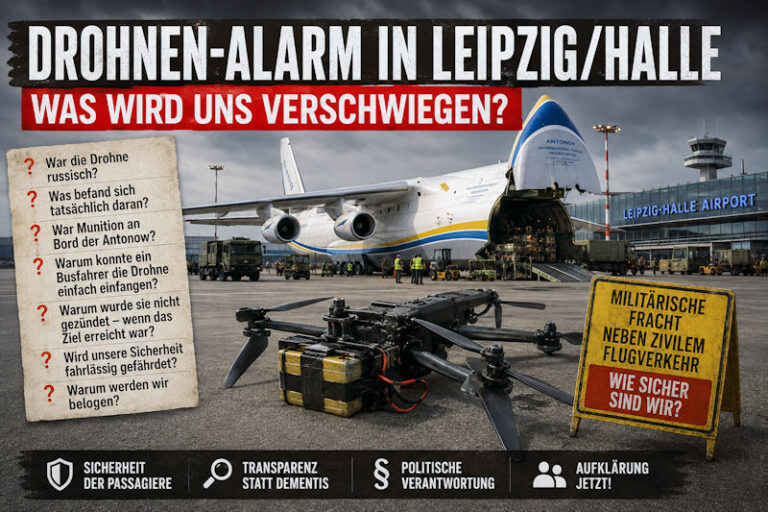
Der Fall der am Flughafen Leipzig/Halle entdeckten Drohne gehört dazu.

Denn hier geht es nicht um irgendeinen abgelegenen Militärflugplatz. Leipzig/Halle ist ein internationaler Verkehrsflughafen. Dort starten und landen Passagiermaschinen. Familien fliegen in den Urlaub, Geschäftsreisende steigen in Flugzeuge, Beschäftigte arbeiten auf dem Vorfeld.

Und gleichzeitig stehen dort ukrainische Antonow-Transportflugzeuge, die auch für militärische Transportaufgaben eingesetzt werden können.

Spätestens deshalb sind einige ziemlich unangenehme Fragen fällig.

Frage 1: War die Drohne tatsächlich russisch?

Wer hat eigentlich festgestellt, dass diese Drohne aus Russland stammt?

Welche technischen Beweise gibt es dafür?

Wurde ihre Herkunft zweifelsfrei festgestellt?

Gibt es Seriennummern, elektronische Daten, Funkverbindungen oder andere forensische Erkenntnisse, die eine russische Urheberschaft belegen?

Oder wurde aus einer unbekannten Drohne ziemlich schnell eine „russische Drohne“, weil diese Erklärung politisch gerade hervorragend in die allgemeine Bedrohungserzählung passte?

Wenn die Herkunft noch nicht abschließend geklärt ist, warum wird dann überhaupt öffentlich mit Russland hantiert?

Frage 2: Was befand sich tatsächlich an der Drohne?

Besonders bemerkenswert sind die unterschiedlichen Darstellungen darüber, was an dem Fluggerät befestigt gewesen sein soll.

War es Sprengstoff?

War es ein zusätzlicher Akku?

War es beides?

Welche Behörde hat die Drohne untersucht?

Wo befindet sich das entsprechende Gutachten?

Und weshalb scheint ein Sachverhalt, der eigentlich technisch ziemlich einfach feststellbar sein müsste, öffentlich derart unterschiedlich dargestellt zu werden?

Ein Akku und ein Sprengsatz sind schließlich keine Gegenstände, die man bei der Spurensicherung leicht miteinander verwechselt.

Frage 3: Was hatten die ukrainischen Flugzeuge geladen?

Damit kommen wir zur vielleicht wichtigsten Frage.

Befand sich in einem der ukrainischen Transportflugzeuge Munition, Sprengstoff oder anderes militärisches Gefahrgut?

Ja oder nein?

Eigentlich sollte eine solche Frage innerhalb weniger Minuten beantwortbar sein.

Es gibt Frachtpapiere.

Es gibt Ladepläne.

Es gibt Gefahrgutdeklarationen.

Es gibt Zollunterlagen.

Es gibt Flugpläne.

Es gibt Verantwortliche.

Warum veröffentlicht man nicht schlicht die entscheidenden Informationen und beendet damit die Spekulationen?

Frage 4: Wird auf Leipzig/Halle Munition umgeschlagen?

Werden über den Flughafen Leipzig/Halle regelmäßig Waffen, Munition oder andere militärische Güter transportiert?

Wenn ja: in welchem Umfang?

Welche Staaten nutzen den Flughafen dafür?

Welche Sicherheitsbestimmungen gelten?

Welche Mengen militärischen Gefahrguts dürfen gleichzeitig auf dem Flughafengelände gelagert oder umgeschlagen werden?

Und vor allem:

Wie weit entfernt befinden sich solche Transporte vom normalen Passagierbetrieb?

Frage 5: Wie sicher sind die Passagiere?

Das ist keine außenpolitische Frage.

Das ist eine sehr deutsche und sehr praktische Frage.

Kann ein Bürger, der in Leipzig/Halle in ein Passagierflugzeug steigt, sicher sein, dass in unmittelbarer Umgebung nicht gleichzeitig größere Mengen Munition oder explosives militärisches Material umgeschlagen werden?

Welche Sicherheitsabstände gelten?

Wer kontrolliert deren Einhaltung?

Was passiert bei einem Brand?

Was passiert bei einem Unfall?

Was passiert bei einem Sabotageversuch?

Was passiert bei einem Drohnenangriff?

Und wurde das Sicherheitskonzept des Flughafens seit Beginn der umfangreichen militärischen Unterstützung der Ukraine entsprechend angepasst?

Frage 6: Wird ein ziviler Flughafen faktisch zum militärischen Logistikknoten?

Diese Frage muss ebenfalls gestellt werden.

Wo endet zivile Luftfahrt und wo beginnt militärische Infrastruktur?

Wenn ukrainische Großraumtransporter militärisches Material bewegen, welche Rolle spielt Leipzig/Halle dabei?

Ist der Flughafen Bestandteil militärischer Logistikketten?

Wenn ja, welche Konsequenzen hat das für seine sicherheitspolitische Bedeutung?

Und wurden die Menschen in der Region jemals darüber informiert, welche zusätzliche Funktion ihr Flughafen inzwischen möglicherweise besitzt?

Frage 7: Erhöht diese Nutzung selbst die Gefahr?

Wenn ein ziviler deutscher Flughafen regelmäßig für militärische Transporte genutzt wird, könnte er dadurch auch für Sabotage und Spionage interessanter werden.

Hat die Bundesregierung dieses Risiko bewertet?

Seit wann?

Mit welchem Ergebnis?

Welche zusätzlichen Schutzmaßnahmen wurden getroffen?

Oder entdeckt man die neue Gefahrenlage erst dann, wenn plötzlich eine unbekannte Drohne auf dem Vorfeld liegt?

Frage 8: Wer hat diese Drohne überhaupt gesteuert?

Wo startete sie?

Welche Reichweite hatte sie?

Welche Steuerung wurde verwendet?

War sie autonom programmiert?

Gab es Funkkontakt?

Konnte der Betreiber lokalisiert werden?

Welche Daten konnten aus Speicher, Elektronik und Flugsteuerung ausgelesen werden?

Und falls ein zusätzlicher Akku montiert war: Welche Reichweite wäre technisch überhaupt möglich gewesen?

Diese Fragen wären für die Ermittlung der Herkunft erheblich interessanter als politische Spekulationen.

Frage 9: Warum erfahren wir entscheidende Einzelheiten erst nach und nach?

Warum entsteht erneut der Eindruck, dass Informationen scheibchenweise an die Öffentlichkeit gelangen?

Warum gibt es widersprüchliche Berichte über Sprengstoff, Akkus und mögliche Munitionsladung?

Wer wusste wann was?

Welche Informationen lagen Bundesinnenministerium, Landesregierung, Flughafenbetreiber und Sicherheitsbehörden vor?

Und stimmen deren Kenntnisstände überhaupt miteinander überein?

Frage 10: Was genau wurde dementiert?

Auch diese Kleinigkeit wäre ausgesprochen interessant.

Wenn eine Behörde erklärt, ein Bericht sei falsch, sollte sie präzise sagen, welcher Teil falsch ist.

War keine Munition im Flugzeug?

War keine Munition auf dem Flughafen?

War kein explosives Material vorhanden?

Oder war lediglich eine bestimmte Formulierung eines Medienberichts unzutreffend?

Dementis sind keine Zaubersprüche. Sie ersetzen keine Sachverhaltsdarstellung.

Frage 11: Gibt es Videoaufnahmen?

Ein internationaler Flughafen dürfte zu den am intensivsten überwachten Orten Deutschlands gehören.

Wo sind also die Aufnahmen?

Wann tauchte die Drohne erstmals auf?

Welche Kameras haben sie erfasst?

Kann ihr Flugweg rekonstruiert werden?

Wurde sie beim Anflug beobachtet?

Oder wurde sie tatsächlich erst entdeckt, nachdem sie bereits auf dem Flughafengelände lag?

Frage 12: Was wäre passiert, wenn die Drohne tatsächlich Sprengstoff getragen hätte?

Diese Frage ist besonders unangenehm.

Wenn eine unbekannte Drohne bis in die Nähe großer Transportflugzeuge gelangen konnte, muss man wissen, welche Folgen ein tatsächlicher Sprengsatz gehabt hätte.

Und falls sich dort gleichzeitig explosives militärisches Material befunden hätte, wäre die nächste Frage zwangsläufig:

Welches Schadenspotenzial hätte ein erfolgreicher Angriff gehabt?

Nicht irgendwo auf einem Schlachtfeld.

Sondern auf einem deutschen Verkehrsflughafen.

Frage 13: Wer trägt die politische Verantwortung?

Wer hat die Nutzung des Flughafens für entsprechende militärische Transporte genehmigt?

Bundesregierung?

Bundeswehr?

NATO?

Flughafenbetreiber?

Land Sachsen?

Wer bewertet die daraus entstehenden Risiken?

Und wer trägt die Verantwortung, wenn irgendwann tatsächlich etwas passiert?

Frage 14: Warum sollte die Öffentlichkeit der offiziellen Darstellung einfach glauben?

Vertrauen entsteht nicht dadurch, dass eine Regierung verlangt, man möge ihr vertrauen.

Vertrauen entsteht durch Transparenz.

Deshalb sollte die Bundesregierung sämtliche rechtlich veröffentlichungsfähigen Fakten auf den Tisch legen:

Was war an der Drohne?

Woher kam sie?

Wie weit konnte sie fliegen?

Was transportierten die ukrainischen Maschinen?

Welche militärischen Güter werden über Leipzig/Halle bewegt?

Welche Sicherheitsabstände gelten?

Welche Risiken bestehen für den Passagierverkehr?

Und welche Erkenntnisse rechtfertigen überhaupt die Behauptung eines russischen Hintergrundes?

Frage 15: Wie kann ein Busfahrer eine angeblich hochgefährliche Drohne einfangen?

Und dann wäre da noch eine dieser Geschichten, bei denen man unwillkürlich zweimal hinschaut.

Wie konnte es einem Busfahrer auf dem Flughafengelände gelingen, eine Drohne einzufangen beziehungsweise sicherzustellen, die gleichzeitig als Bestandteil eines möglicherweise schwerwiegenden Sabotagevorgangs dargestellt wird?

Wo waren zu diesem Zeitpunkt Flughafensicherheit und Polizei?

Wie genau wurde die Drohne aufgegriffen?

Lag sie bereits am Boden?

War sie abgestürzt?

War sie noch funktionsfähig?

Und vor allem: Wusste der Busfahrer überhaupt, womit er es zu tun hatte?

Falls zu diesem Zeitpunkt tatsächlich der Verdacht bestand, dass an der Drohne Sprengstoff angebracht sein könnte, stellt sich eine noch viel unangenehmere Frage:

Warum konnte sich überhaupt ein ungeschützter Flughafenmitarbeiter diesem Gegenstand nähern?

Bei einem ernsthaften Sprengstoffverdacht müsste man schließlich erwarten, dass der Bereich abgesperrt, Spezialkräfte verständigt und der Gegenstand nicht von einem Busfahrer eingesammelt wird.

War die angebliche Gefährlichkeit der Drohne zu diesem Zeitpunkt also noch gar nicht bekannt?

Oder funktionierten die Sicherheitsabläufe nicht?

Beides verlangt eine Erklärung.

Frage 16: Wenn es ein Anschlag gewesen sein soll, warum erfolgte keine Detonation?

Und damit kommen wir zu einem der größten Fragezeichen des gesamten Vorgangs.

Nehmen wir ausdrücklich nur für einen Moment die These an, dass eine feindliche Macht eine Drohne mit Sprengstoff auf den Flughafen Leipzig/Halle geschickt hätte.

Nehmen wir weiter an, das Ziel seien tatsächlich die dort abgestellten ukrainischen Transportmaschinen gewesen.

Dann stellt sich eine verblüffend einfache Frage:

Warum wurde ein angeblicher Sprengsatz nicht ausgelöst, nachdem die Drohne die Flugzeuge offenbar erreicht hatte?

Welchen Sinn hätte eine aufwendige Operation über möglicherweise große Entfernung, wenn das Fluggerät anschließend neben dem vermeintlichen Ziel landet und dort einfach liegen bleibt?

Gab es überhaupt einen Zündmechanismus?

Wurde ein solcher technisch nachgewiesen?

War eine Fernzündung möglich?

Gab es einen Zeitzünder?

Gab es einen Aufschlagzünder?

Oder handelt es sich bei dem betreffenden Bauteil tatsächlich um etwas völlig anderes, etwa einen zusätzlichen Akku?

Das sind keine nebensächlichen technischen Details. Sie entscheiden darüber, ob wir von einem möglichen Anschlagsmittel, einem Aufklärungsfluggerät oder von etwas ganz anderem sprechen.

Und was war überhaupt das Ziel?

Vielleicht liegt genau hier das größte Problem der bisherigen Erzählung.

Wir kennen bislang möglicherweise weder den Betreiber noch den Startpunkt noch den Zweck des Fluges zweifelsfrei.

Trotzdem entsteht öffentlich sehr schnell eine Geschichte aus Täter, Tatmittel und Ziel.

Aber ist überhaupt nachgewiesen, dass die ukrainischen Flugzeuge das Ziel waren?

Falls ja: wodurch?

GPS-Daten?

Programmierte Wegpunkte?

Kameraaufzeichnungen?

Flugsteuerungsdaten?

Oder allein dadurch, dass die Drohne in ihrer Nähe gefunden wurde?

Denn räumliche Nähe beweist zunächst einmal nur räumliche Nähe. Der Rest muss ermittelt werden.

Eine Bundesregierung darf diese Fragen nicht mit Schlagworten beantworten

Gerade wenn der Vorfall als Beleg für eine zunehmende russische Bedrohung Deutschlands dienen soll, muss der Beweisstandard besonders hoch sein.

Dann wollen wir wissen:

Wer steuerte die Drohne?

Wo startete sie?

Was befand sich tatsächlich daran?

Gab es einen funktionsfähigen Spreng- und Zündmechanismus?

Was war ihr programmiertes Ziel?

Warum detonierte sie nicht, falls sie tatsächlich für einen Anschlag bestimmt war?

Warum konnte ein Busfahrer sie sicherstellen?

Und was befand sich tatsächlich in den ukrainischen Transportmaschinen, neben denen sie gefunden wurde?

Erst danach lässt sich seriös darüber reden, wer verantwortlich war und welchen Zweck dieser Vorgang hatte.

Denn wenn Behörden von einem schweren Angriff oder einer ausländischen Operation sprechen, dürfen sie nicht verlangen, dass die Bevölkerung die entscheidenden Lücken selbst mit Vermutungen füllt.

Je schwerwiegender der Vorwurf, desto besser müssen die Beweise sein.

Und beim Flughafen Leipzig/Halle gibt es derzeit vor allem eines:

eine bemerkenswert lange Liste von Fragen, auf die die Öffentlichkeit klare Antworten verdient.

#LeipzigHalle #FlughafenLeipzig #Drohne #Drohnenfund #DrohnenVorfall #Antonow #Ukraine #Russland #Bundesregierung #Bundesinnenministerium #Dobrindt #Bundesanwaltschaft #Flughafensicherheit #Luftsicherheit #Passagiersicherheit #Militärtransporte #Militärlogistik #Munition #Gefahrgut #Sprengstoff #Drohnenabwehr #Sabotage #HybrideBedrohung #Sicherheitsrisiko #ZivileLuftfahrt #Transparenz #Aufklärung #PolitischeVerantwortung #Informationspolitik #Deutschland #Sachsen #Leipzig #KritischeFragen #Pressefreiheit #FaktenStattBehauptungen #WerWussteWas #Sicherheit