Start » 1

1

1komma2 milliarden
4 Minuten gelesen

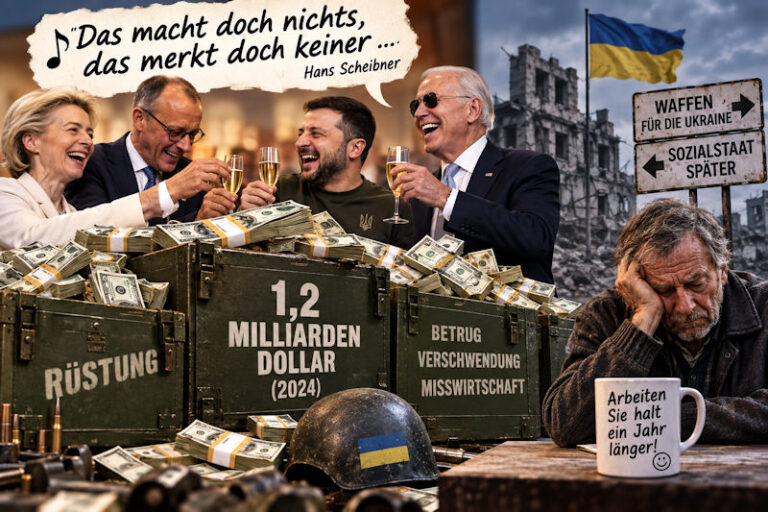
Hans Scheibner hatte einst dieses herrlich böse Lied: „Das macht doch nichts, das merkt doch keiner.“

Man könnte meinen, es sei Jahrzehnte später zur inoffiziellen Hymne europäischer Finanzpolitik geworden.

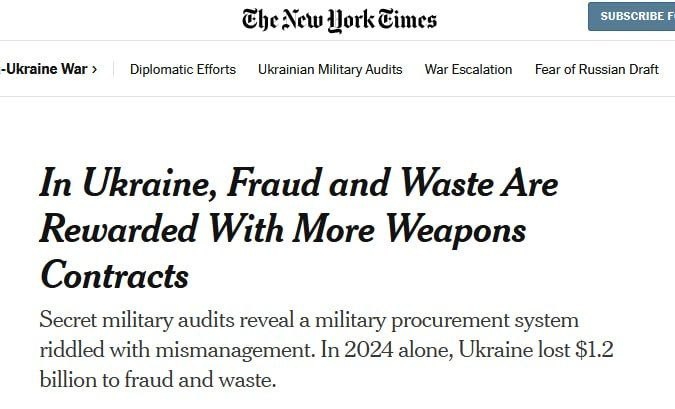
Denn nun erfahren wir ausgerechnet von der New York Times: Nach vertraulichen ukrainischen Prüfberichten gingen allein 2024 rund 1,2 Milliarden Dollar bei der Rüstungsbeschaffung durch Betrug, Verschwendung und Misswirtschaft verloren

1,2 Milliarden.

Aber bitte jetzt keine Aufregung.

Das macht doch nichts!

Was sind denn 1,2 Milliarden Dollar heutzutage?

Ein paar Nullen hinter einer Eins. Ein bedauerlicher Buchungsvorgang. Ein kleines Missverständnis zwischen Steuerzahler, Rüstungsunternehmen und Wirklichkeit.

Und überhaupt: Das merkt doch keiner.

Vor allem der deutsche Steuerzahler nicht.

Der steht morgens auf, fährt zur Arbeit, zahlt Einkommensteuer, Mehrwertsteuer, Energiesteuern, Grundsteuer und was dem Staat sonst noch eingefallen ist, um die bemerkenswerte Angewohnheit des Bürgers zu sanktionieren, Geld zu besitzen.

  • Und wenn es am Monatsende etwas knapp wird?
  • Nun machen Sie sich mal nicht in die Hose!
  • Arbeiten Sie eben länger.
  • Mit 67.
  • Oder 68.
  • Vielleicht 70.

Man wird doch wohl für die internationale Solidarität ein bisschen flexibel sein dürfen.

1,2 Milliarden? Wo ist das Problem?

Besonders hübsch wird die Geschichte bei den Details.

Nach den von der New York Times ausgewerteten Unterlagen erhielten sieben der zehn größten ukrainischen Militärlieferanten weitere Aufträge, obwohl gegen Unternehmen beziehungsweise Verantwortliche strafrechtlich ermittelt wurde, frühere Lieferverpflichtungen nicht erfüllt worden waren oder Führungskräfte wegen Korruptionsvorwürfen festgenommen worden waren.

Das muss man erst einmal schaffen.

Der normale deutsche Handwerker liefert dreimal nicht und verliert seinen Kunden.
Im internationalen Rüstungsgeschäft scheint dagegen zu gelten:

Nicht geliefert? Hier ist der nächste Auftrag.

Gegen Sie wird ermittelt? Herzlichen Glückwunsch, möchten Sie vielleicht noch einen Vertrag?

Die Munition funktioniert nicht? Macht nichts. Hauptsache, die Rechnung funktioniert.

So sieht offenbar moderne Effizienz aus.

Und Deutschland überweist weiter

Natürlich wird jetzt sofort jemand einwenden: Das seien ukrainische Beschaffungsausgaben und nicht automatisch 1,2 Milliarden deutsches Steuergeld.

Richtig.

Aber genau deshalb sollte die politische Konsequenz nicht billige Empörung sein, sondern eine verdammt einfache Forderung:

Wer Milliarden deutscher Steuergelder zur Unterstützung eines anderen Staates bereitstellt, muss lückenlose Kontrolle darüber verlangen, was mit diesem Geld und den dadurch ermöglichten Beschaffungen geschieht.

Das ist weder „pro-russisch“ noch „anti-ukrainisch“.

Das nennt man Haushaltskontrolle.

Früher galt so etwas sogar einmal als ziemlich langweilige Selbstverständlichkeit.

Heute scheint bereits die Frage nach Kontrolle verdächtig zu sein.

Keine Sorge, der Steuerzahler hat noch was

Aber Milliardenbeträge für internationale Programme und Unterstützung?

Da entdeckt der deutsche Staat plötzlich eine finanzielle Beweglichkeit, bei der jeder Zirkusartist neidisch würde.

Beim eigenen Bürger wird ausgerechnet.

Bei Milliardenhilfen wird überwiesen.

Und wer nachfragt, soll bitte nicht so kleinlich sein.

Der Rentner kann schließlich noch ein Jahr

Vielleicht sollten wir das Prinzip konsequent weiterentwickeln.

Fehlen irgendwo 1,2 Milliarden?

Kein Problem.

Deutschland hat rund 46 Millionen Erwerbstätige.

Ein bisschen länger arbeiten, ein bisschen mehr Steuern, ein bisschen höhere Beiträge und schon sieht die Welt wieder freundlich aus.

„Das macht doch nichts, das merkt doch keiner.“

Doch.

Langsam merken es die Leute.

Sie merken, dass ihnen erklärt wird, der Sozialstaat müsse sparen.

Sie merken, dass über längere Lebensarbeitszeiten gesprochen wird.

Sie merken steigende Abgaben und Beiträge.

Und gleichzeitig lesen sie von Milliardenbeträgen, die in einem Beschaffungssystem durch Betrug, Verschwendung und Misswirtschaft verloren gehen können.

Da darf man irgendwann eine ausgesprochen unhöfliche Frage stellen:

Wer kontrolliert eigentlich das Geld derjenigen, die jeden Morgen dafür aufstehen?

Solidarität braucht Kontrolle

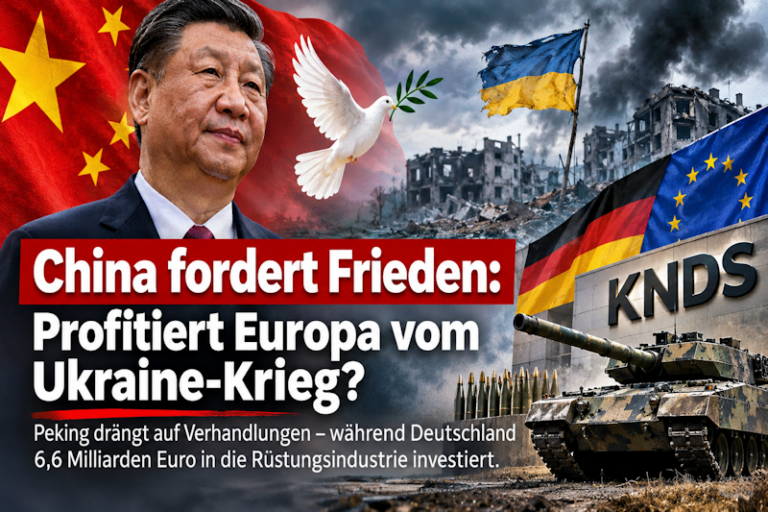
Die Unterstützung der Ukraine kann man politisch befürworten oder ablehnen. Darüber darf in einer Demokratie gestritten werden.

Aber eines sollte überhaupt nicht strittig sein:

Steuergeld ist kein Spielgeld.

Wer Milliarden aus öffentlichen Haushalten bereitstellt, schuldet den Bürgern Transparenz, Kontrolle und Konsequenzen bei Missbrauch.

Und wenn Prüfberichte zeigen, dass Firmen trotz Ermittlungen, Lieferproblemen und Korruptionsvorwürfen weiterhin Aufträge erhielten, dann reicht als politische Antwort nicht:

  • Weiterzahlen.
  • Weiterhoffen.
  • Weiterarbeiten.

Denn Hans Scheibners Pointe funktioniert nur so lange, wie tatsächlich keiner etwas merkt.

Inzwischen merken es ziemlich viele.

Und vielleicht lautet die gefährlichste Frage für die Politik deshalb irgendwann nicht mehr:

„Woher sollen wir das Geld nehmen?“

Sondern:

„Warum sollen wir euch eigentlich noch glauben, dass für uns kein Geld da ist?“


Hashtags:
#Ukraine #Steuergeld #Korruption #Rüstungsbeschaffung #Deutschland #Milliardenhilfe #Steuerzahler #Rente #Bundeshaushalt #Verschwendung #Transparenz #Satire
fünfkommaacht-k
7 Minuten gelesen

Wenn tagelang Daten abfließen, muss die Frage nach Verantwortung gestellt werden

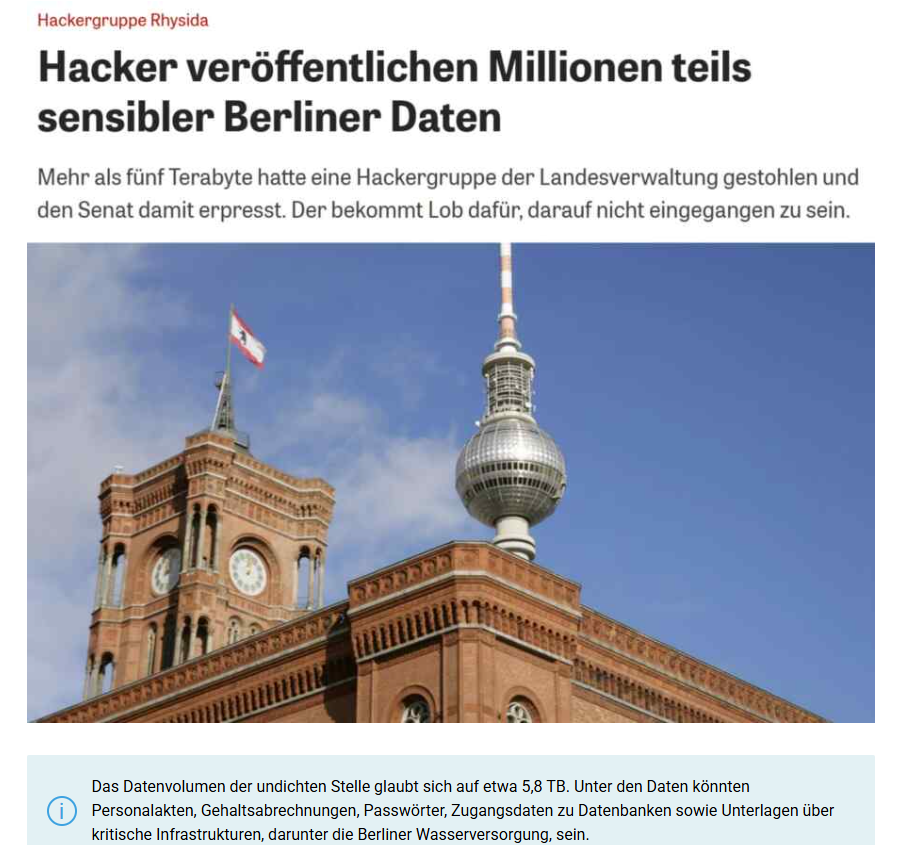
Was beim Cyberangriff auf das Berliner Landesnetz inzwischen bekannt wird, lässt sich nicht mehr mit dem beruhigenden Verwaltungswort „IKT-Vorfall“ kleinreden.

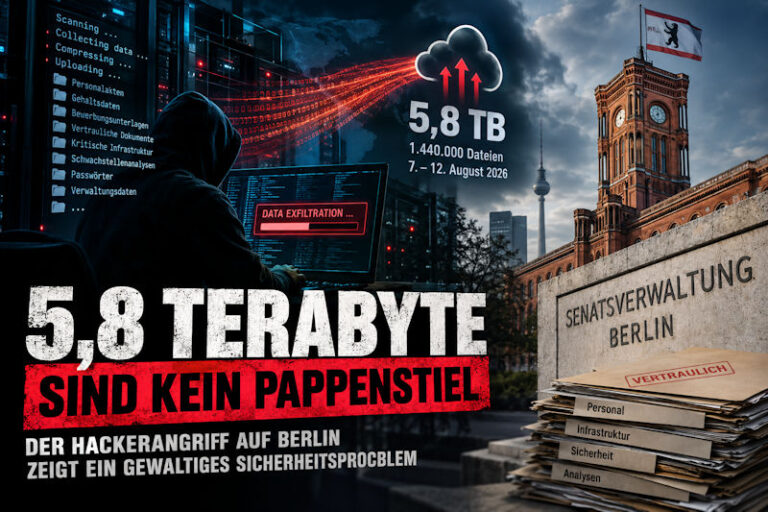
Wir sprechen nach aktuellem Stand von rund 1,44 Millionen Dateien und 5,8 Terabyte Daten.

5,8 Terabyte.

Das ist kein verlorener USB-Stick. Keine versehentlich verschickte Excel-Tabelle. Kein einzelnes kompromittiertes Postfach.

Das ist eine Datenmenge, bei der zwingend gefragt werden muss, wie ein Angreifer offenbar über Tage hinweg Daten suchen, lesen, zusammentragen und aus dem Netz schaffen konnte, ohne rechtzeitig gestoppt zu werden.

Nach Angaben der Berliner Behörden und des rbb flossen zwischen dem 7. und 12. August 2026 Daten ab. Die betroffenen Senatsverwaltungen wurden erst am 14. August vom Landesnetz getrennt.

Allein diese zeitliche Abfolge verlangt eine schonungslose Aufklärung.

5,8 Terabyte verschwinden nicht durch Zauberei

Natürlich muss man technisch sauber bleiben: Die reine Datenmenge beweist noch nicht, dass eine einzelne Netzwerkleitung plötzlich bis zum Anschlag ausgelastet gewesen sein muss.

Über mehrere Tage verteilt kann selbst eine solche Datenmenge in einem großen Behördennetz im normalen Datenverkehr teilweise untergehen.

Aber professionelle IT-Sicherheit überwacht im Jahr 2026 eben nicht nur die Gesamtmenge des Traffics.

  • Sie sucht nach Mustern.
  • Nach ungewöhnlichen Massenzugriffen.
  • Nach auffälliger Nutzung von Benutzer- und Servicekonten.
  • Nach Zugriffen auf große Mengen unterschiedlicher Dateien.
  • Nach ungewöhnlichen Lesevorgängen.
  • Nach verdächtigen Berechtigungsänderungen.
  • Nach lateralen Bewegungen zwischen Systemen.
  • Nach Datenansammlungen an ungewöhnlichen Orten.
  • Nach auffälligen externen Verbindungen.
  • Nach Abweichungen vom üblichen Verhalten eines Benutzers, Servers oder Arbeitsplatzes.

Dafür existieren SOC, SIEM, EDR/XDR, IDS/IPS, NetFlow-Analysen, zentrale Protokollierung und verhaltensbasierte Erkennung.

Das ist 2026 keine futuristische Geheimdiensttechnik.

Das ist das Handwerkszeug professioneller IT-Sicherheit.

Wer deshalb lediglich erklärt, hier habe ein „hochprofessioneller Angreifer“ zugeschlagen, beantwortet die entscheidende Frage nicht:

Warum konnte ein hochprofessioneller Angreifer offenbar tagelang erfolgreich arbeiten?

Das eigentliche Problem ist nicht nur die Datenmenge

Noch gravierender wird der Vorgang durch die Art der Informationen, die nach bisherigen Berichten unter den veröffentlichten Daten sein sollen.

Genannt werden unter anderem Personal- und Gehaltsdaten, vertrauliche Verwaltungsunterlagen sowie Dokumente mit Bezug zu kritischer Infrastruktur.

Besonders brisant sind Berichte über Schwachstellenanalysen zur Trinkwasserversorgung beziehungsweise zu kritischen Versorgungseinrichtungen.

Hier muss allerdings sauber getrennt werden: Welche konkreten Dokumente tatsächlich authentisch sind und in welchem Umfang sicherheitsrelevante Informationen betroffen sind, muss die laufende behördliche und forensische Prüfung abschließend fest

Sollte sich jedoch bestätigen, dass detaillierte Schwachstellenanalysen kritischer Infrastruktur abgeflossen sind, bekommt dieser Vorgang eine völlig andere Dimension.

Eine Schwachstellenanalyse existiert schließlich gerade deshalb, weil sie Risiken identifiziert.

Sie kann beschreiben, welche Bereiche besonders geschützt werden müssen, welche Abhängigkeiten bestehen, wo organisatorische oder technische Risiken liegen und an welchen Stellen Verbesserungen erforderlich sind.

Solche Informationen gehören zu den Dokumenten, bei denen das Prinzip gelten muss:

  • Need-to-know.
  • Least Privilege.
  • Segmentierung.
  • Klassifizierung.
  • Strikte Zugriffskontrolle.
  • Überwachung privilegierter Konten.
  • Lückenlose Protokollierung.
  • Begrenzung des möglichen Schadens eines einzelnen kompromittierten Zugangs.
  • Das klingt furchtbar langweilig.
  • IT-Sicherheit ist meistens langweilig.
  • Bis man sie nicht ordentlich macht.
  • Dann wird sie plötzlich sehr aufregend und sehr teuer.

Warum konnte ein kompromittierter Bereich offenbar so weit reichen?

Genau diese Frage muss jetzt beantwortet werden.

  • Selbst wenn ein Angreifer erfolgreich in ein Behördennetz eindringt, darf daraus nicht automatisch folgen, dass er sich anschließend wie in einem Selbstbedienungsladen durch riesige Datenbestände bewegen kann.
  • Moderne Sicherheitsarchitektur geht ausdrücklich davon aus, dass einzelne Konten oder Systeme irgendwann kompromittiert werden können.
  • Deshalb muss der mögliche Schaden begrenzt werden.
  • Ein kompromittierter Arbeitsplatz darf nicht der Generalschlüssel für das Gebäude sein.
  • Wenn ein Angreifer tatsächlich an Personalunterlagen, Verwaltungsdaten, vertrauliche Dokumente und möglicherweise Informationen über kritische Infrastruktur gelangen konnte, muss deshalb untersucht werden, ob Berechtigungen zu großzügig vergeben, Netze unzureichend segmentiert oder sensible Dokumente an ungeeigneten Stellen gespeichert waren.

Und wo waren die Alarme?

  • Das ist die unangenehmste Frage.
  • Ein mehrtägiger Angriff dieser Größenordnung besteht normalerweise nicht aus einem einzigen Mausklick.
  • Angreifer müssen Systeme erkunden, Zugriffsrechte nutzen oder erweitern, Daten finden und schließlich kopieren beziehungsweise exfiltrieren.
  • Jeder einzelne Schritt kann Spuren hinterlassen.
  • Vielleicht waren diese Spuren vorhanden und wurden nicht erkannt.
  • Vielleicht existierten entsprechende Überwachungsmöglichkeiten nicht ausreichend.
  • Vielleicht waren Regeln falsch konfiguriert.
  • Vielleicht gingen Warnungen in einer Flut anderer Meldungen unter.
  • Vielleicht waren Zuständigkeiten unklar.
  • Vielleicht wurden Risiken bereits vorher akzeptiert.
  • Welche dieser Möglichkeiten zutrifft, muss die Forensik klären.

Aber genau deshalb reicht die Erklärung „professioneller Hackerangriff“ nicht.

Sie beschreibt den Gegner.

Sie erklärt nicht das Versagen der Verteidigung.

Nach einem solchen Einbruch reicht ein Passwortwechsel nicht

  • Besonders problematisch ist die Frage, ob die Angreifer dauerhafte Zugriffsmöglichkeiten hinterlassen haben.
  • Professionelle Angreifer versuchen häufig, Persistenz zu schaffen, damit ein Zugang nicht mit dem Schließen der ursprünglichen Sicherheitslücke automatisch verloren geht.
  • Deshalb muss nach einem derart schweren Vorfall jedes möglicherweise kompromittierte System als potenziell unsicher betrachtet und forensisch geprüft werden.
  • Ob tatsächlich ein vollständiger Neuaufbau des gesamten Landesnetzes erforderlich ist, lässt sich ohne Kenntnis der forensischen Ergebnisse nicht seriös behaupten.
  • Aber die Schwelle für einen kontrollierten Neuaufbau kompromittierter Systeme muss bei einem solchen Vorfall ausgesprochen niedrig liegen.

Das betrifft nicht nur Server.

Auch Clients, Fernzugänge, privilegierte Konten, Administrationssysteme, mobile Geräte und Homeoffice-Infrastruktur müssen in die Untersuchung einbezogen werden, soweit sie Teil der kompromittierten Umgebung waren.

Denn das Schlimmste wäre jetzt eine schnelle politische Erfolgsmeldung nach dem Motto:

„Der Angriff wurde eingedämmt.“

Eindämmen ist nicht dasselbe wie bereinigen.

Und bereinigen ist nicht dasselbe wie beweisen, dass der Angreifer draußen ist.

Das ist inzwischen eine Führungsfrage

Spätestens an diesem Punkt endet die Geschichte vom Administrator im Maschinenraum.

IT-Sicherheit ist bei einer Landesverwaltung eine Führungsaufgabe.

  • Wer entscheidet über Budgets?
  • Wer genehmigt Sicherheitskonzepte?
  • Wer entscheidet über Personalstärken?
  • Wer akzeptiert Restrisiken?
  • Wer kontrolliert die Umsetzung?
  • Wer erhält Berichte über bekannte Schwachstellen?

Und vor allem:

Welche Sicherheitsdefizite waren bereits vor dem Angriff bekannt?

Diese Fragen gehören vollständig auf den Tisch.

Nicht irgendwann.

Jetzt.

Es braucht eine lückenlose Chronologie vom ersten nachweisbaren Eindringen bis zur Trennung der Systeme am 14. August.

  • Welche Alarme wurden wann erzeugt?
  • Wer erhielt sie?
  • Welche Maßnahmen wurden getroffen?
  • Welche Systeme waren betroffen?
  • Welche Konten wurden kompromittiert?
  • Welche Daten wurden tatsächlich gelesen?
  • Welche Daten verließen nachweislich das Netz?
  • Welche Sicherheitslücken waren vorher bekannt?
  • Welche davon waren als Risiko dokumentiert?
  • Und welche Verantwortlichen wussten davon?

5,8 Terabyte verlangen 5,8 Terabyte Aufklärungswillen

Der Berliner Cyberangriff darf nicht in einigen Monaten mit einem Abschlussbericht, ein paar neuen Arbeitsgruppen und dem üblichen Satz enden, man habe „wichtige Lehren gezogen“.

Denn sollte sich das derzeit bekannte Ausmaß bestätigen, handelt es sich um einen der schwerwiegendsten Angriffe auf eine deutsche Landesverwaltung.

Personenbezogene Daten können geändert werden.

Passwörter können ersetzt werden.

Konten können gesperrt werden.

Aber einmal veröffentlichte vertrauliche Informationen lassen sich nicht zurückholen.

Und mögliche Informationen über Schwachstellen kritischer Infrastruktur werden nicht dadurch ungefährlich, dass man anschließend eine Pressekonferenz veranstaltet.

Berlin muss deshalb nicht nur erklären, wer angegriffen hat.

Berlin muss erklären, warum der Angriff so erfolgreich sein konnte.

Denn 5,8 Terabyte sind kein Pappenstiel.

Und wenn Angreifer über Tage hinweg Millionen Dateien aus einer öffentlichen Verwaltung heraustragen können, lautet die zentrale Frage nicht nur:

Wie gut waren die Hacker?

Sondern vor allem:

Wie schlecht war die Verteidigung?

Hashtags:
#Berlin #Cyberangriff #Datenhack #Cybersicherheit #ITSecurity #Datenschutz #KRITIS #Landesnetz #Verwaltung #Informationssicherheit #Cybercrime #BSI #KritischeInfrastruktur